企業への不正アクセスによる情報漏えいの公表が相次いでいます。身近なサービスでの被害を知り、「自社のシステムは大丈夫だろうか」と感じる方もいるのではないでしょうか。
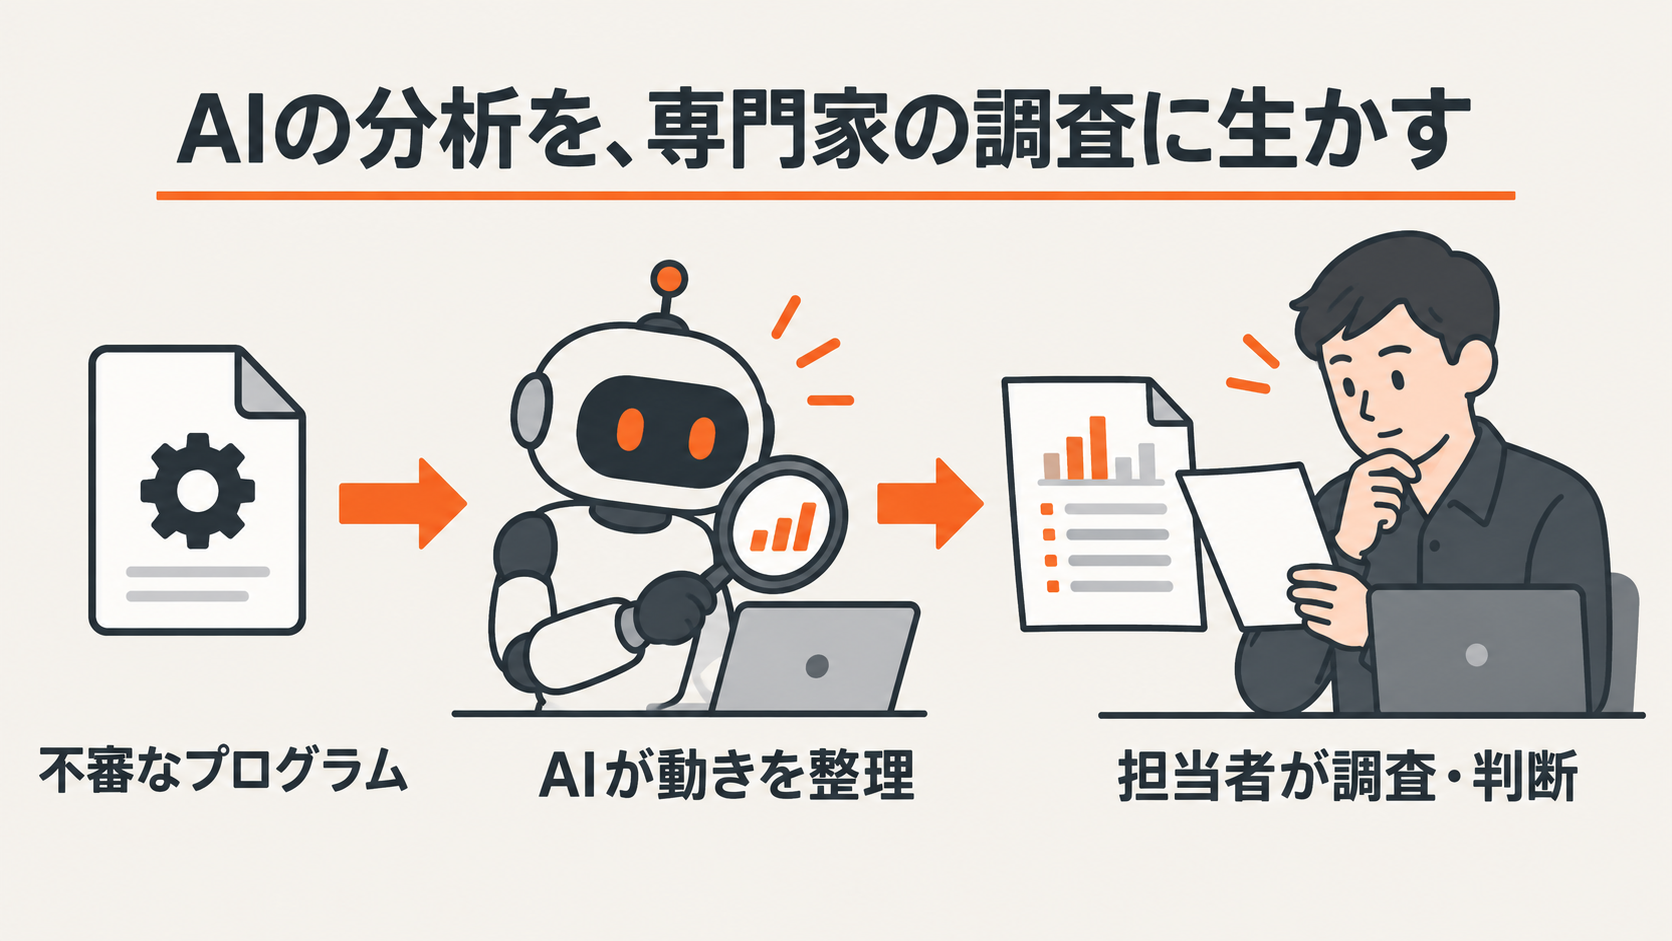
攻撃に備えるには、システムの弱点を見つけたり、不審なプログラムの動きを調べたりする専門的な作業が欠かせません。こうした調査を支援する道具の一つがAIです。
Anthropicは2026年10月6日、Claudeの専門家向け利用制度「Cyber Verification Program」を拡大しました。利用者や組織を審査し、担当する仕事に応じて、通常のClaudeでは制限されるセキュリティ調査にも対応できるようにする制度です。
今回の主な対象は、企業のセキュリティ担当者や専門会社です。社員全員が新しく申し込む必要のある機能ではありません。
目次
- なぜ、会社を守るための調査にも制限があるのか
- 不審なプログラムの分析と、侵入テストを分ける
- 普段のClaudeでもできることはある
- 調査資料を渡す前に、データの保存条件を確かめる
- まとめ:専門家が必要な調査にAIを使いやすくする更新
なぜ、会社を守るための調査にも制限があるのか
不審なプログラムが見つかったとき、担当者は「何をするプログラムなのか」「どの情報に触れるのか」を調べます。システムの弱点が見つかれば、実際に悪用されるおそれがあるかも確かめます。
ただ、その分析に使う知識は、攻撃する側にも役立ちます。弱点を見つけて直すための説明が、侵入方法を探す手掛かりにもなり得るためです。
そのためClaudeは、依頼の内容によっては、安全のために回答や作業を止めます。防御を目的とする専門家の依頼でも、制限にかかる場合があります。
今回の制度は、この問題に対して、利用者の確認と調査範囲の区分を設けるものです。誰でも制限を外せるようにするのではなく、正当な業務として必要な調査を進めやすくします。
不審なプログラムの分析と、侵入テストを分ける
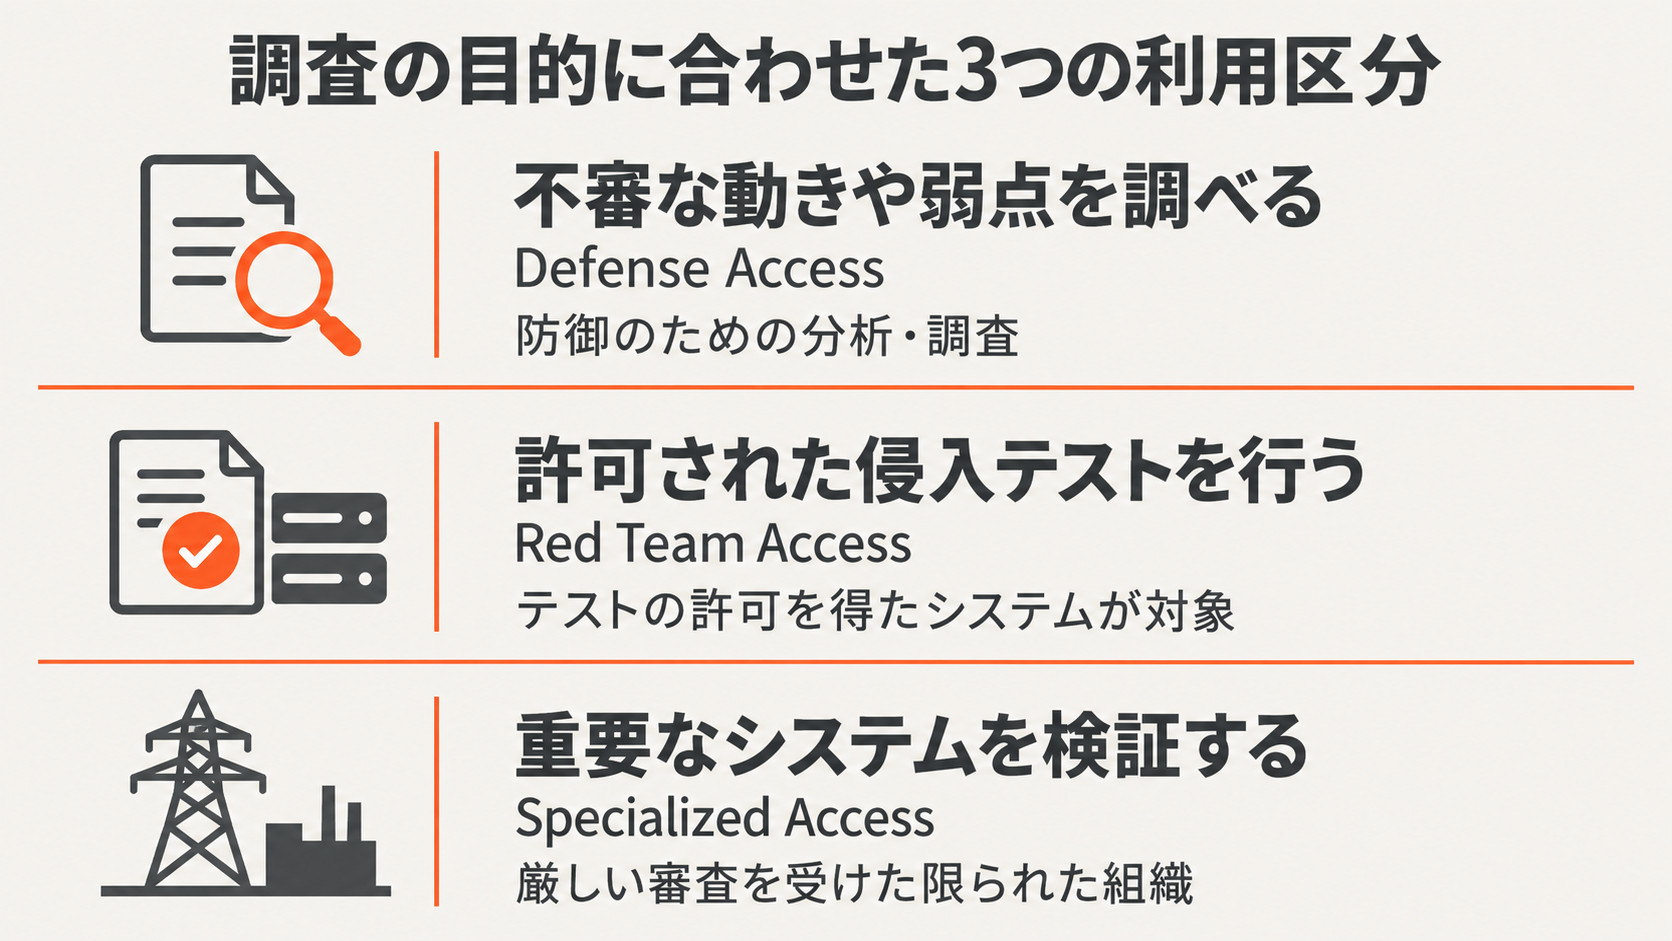
拡大後の制度には、主に次の3つの利用区分があります。
不審なプログラムや弱点を調べる
「Defense Access」は、防御のための調査を行う区分です。不審なプログラムの分析や、システムの弱点の確認、サイバー攻撃が疑われる際の対応などが対象になります。
例えば、セキュリティ担当者が不審なプログラムの動きを読み解き、詳しく調べるべき箇所を整理する使い方です。AIに説明を求めることで、担当者が調査を進めるための材料を得られます。
許可されたシステムで攻撃を再現する
「Red Team Access」は、防御のための調査に加え、許可を得たシステムへの侵入テストなどを扱う区分です。
弱点があるかを読むだけでなく、攻撃者が同じ方法を使った場合に、どこまで侵入できるのかを確かめる仕事が含まれます。対象はあくまで、テストの許可を得ているシステムです。
社会への影響が大きいシステムを検証する
「Specialized Access」は、電力網や航空関連など、人命や社会の機能に関わるシステムの検証を扱います。厳しい審査を受けた限られた組織が対象です。
この3区分は、単純にAIの性能を選ぶものではありません。どのような調査を、どの範囲まで行うのかによって、必要な利用条件が変わる仕組みです。
普段のClaudeでもできることはある
今回の発表を見て、「セキュリティに関する相談は、すべてこの制度への申し込みが必要なのか」と考える必要はありません。
Anthropicは、通常のClaudeでも、プログラムのコード確認、既知の問題の修正、自社が持つコードの弱点探し、セキュリティ警告の整理などに引き続き利用できると説明しています。
検討の出発点は、上位の区分を選ぶことではなく、担当者がどの調査で困っているかです。
普段の確認作業を助けてほしいのか。不審なプログラムを詳しく分析したいのか。許可された環境で侵入テストを行いたいのか。この違いを整理すると、今回の制度が自社に必要か判断しやすくなります。
調査資料を渡す前に、データの保存条件を確かめる
セキュリティ調査には、社内システムの構成や、不審なアクセスの記録など、外部へ不用意に出せない情報を使う場合があります。
今回の制度では、不正利用を監視するため、原則としてデータの保持が必要です。ただし、既存の一部契約には例外があるため、自社に適用される条件を確認する必要があります。
Anthropicは、対象企業が自社管理のクラウドにデータを保存できる仕組みも、今秋後半に提供する予定としています。発表時点ですでに使える機能とは分けて考えます。
調査できる範囲が広がることと、社内の情報を何でも渡してよいことは別です。利用を検討する際は、調査内容とデータの扱いをセットで確認します。
まとめ:専門家が必要な調査にAIを使いやすくする更新
今回の更新は、Claudeに会社のセキュリティ対策を丸ごと任せるものではありません。専門家が行う分析や検証について、利用者と作業範囲を確認したうえで、AIを使える範囲を広げる制度です。
要点を整理します。
- 不審なプログラムの分析やシステムの弱点調査など、専門的な業務を支援します。
- 防御の調査、許可された侵入テスト、重要なシステムの検証で利用区分が分かれます。
- 通常のClaudeでも、コード確認やセキュリティ警告の整理などは引き続き行えます。
- 専門的な調査に使う場合は、利用資格とデータの保存条件を確認する必要があります。
企業にとって考えたいのは、「AIなら安全を守ってくれるか」ではなく、「専門担当者のどの調査を助けられるか」です。今回の発表は、その役割分担を具体的に考える材料になります。
AIを、自社の仕事で使える形にしませんか?
「社員がAIに任せてよい仕事を整理したい」「便利な使い方と、利用上の注意を一緒に学んでほしい」と感じている企業さまへ。
boom nowでは、企業向けAI研修のご相談を受け付けています。現在の業務や社員に身につけてほしいことから、研修内容を一緒に整理します。