Claude企業利用のEFSとは?会社側でログを管理しながら不正利用を検知する仕組み
Anthropicは2026年9月1日、Claudeの企業利用向けにEnterprise Frontier Safeguards(EFS)を発表しました。
EFSは、Claudeの利用ログを会社側のクラウドに置いたまま、不正利用の兆候を検知するための企業向け安全策です。
背景にある悩みはシンプルです。
高性能なAIは悪用を見つけるために利用状況を一定期間たどる必要がありますが、会社は機密情報をAI事業者側に残したくありません。
本記事は、EFSが何を解決し、会社が導入前に何を確認すべきかを整理します。
目次
- EFSとは?会社側でログを管理しながら安全監視する仕組み
- なぜログを残す話になるのか
- 導入前に確認したい4つのこと
- 提供時期と費用で見落としやすい点
- どの部署からClaudeを使うか
- まとめ:Claude企業利用はログ管理から考える
EFSとは?会社側でログを管理しながら安全監視する仕組み
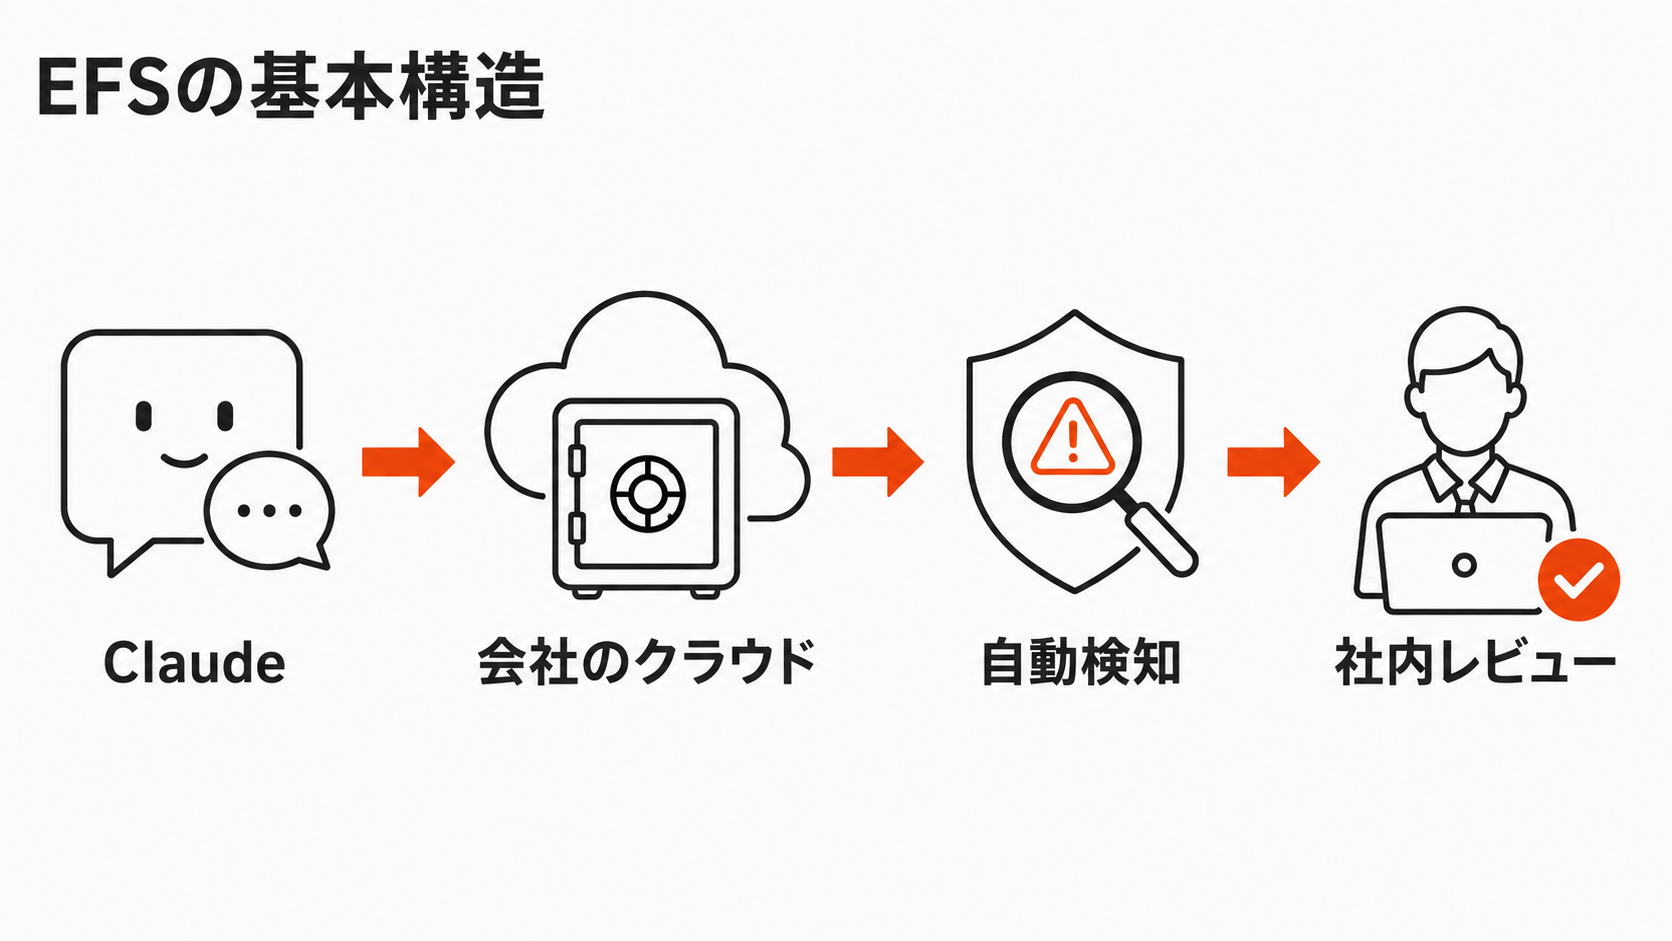
Enterprise Frontier Safeguards(EFS)は、Claudeの利用ログをAnthropicではなく顧客側のクラウドに保存し、不正利用の兆候を検知する企業向けの仕組みです。
狙いは、ゼロデータ保持に近いデータ管理と、高性能AIに必要な安全監視を両立することです。
ゼロデータ保持は、AI事業者側に会話データを残さない考え方を指します。
EFSは単なる「データを残さない機能」ではありません。
会社側にログを残し、検知結果を会社側の担当者が確認できるようにする運用設計です。
EFSが解く悩み
高性能なClaudeを業務に使うほど、悪用や誤作動を見つける安全監視が必要になります。
一方で、金融や医療、法務のような業務では、会話ログをAI事業者に預けること自体が導入の壁になります。
EFSは、安全監視に必要なデータを顧客側の環境に置くことで、導入時の不安を下げる狙いがあります。
つまり、EFSはプライバシー重視と安全監視のどちらかを選ぶ話ではありません。
ログは顧客側、検知は自動
Anthropicの発表では、活動データは顧客が管理するクラウドアカウントに保存できます。
顧客所有ストレージ・顧客管理暗号鍵・完全自動レビューは選択式です。
自動検知で重大な兆候が見つかると、通知は顧客側へ送られます。
Anthropic社員による人手確認は不要だと説明されています。
なぜログを残す話になるのか
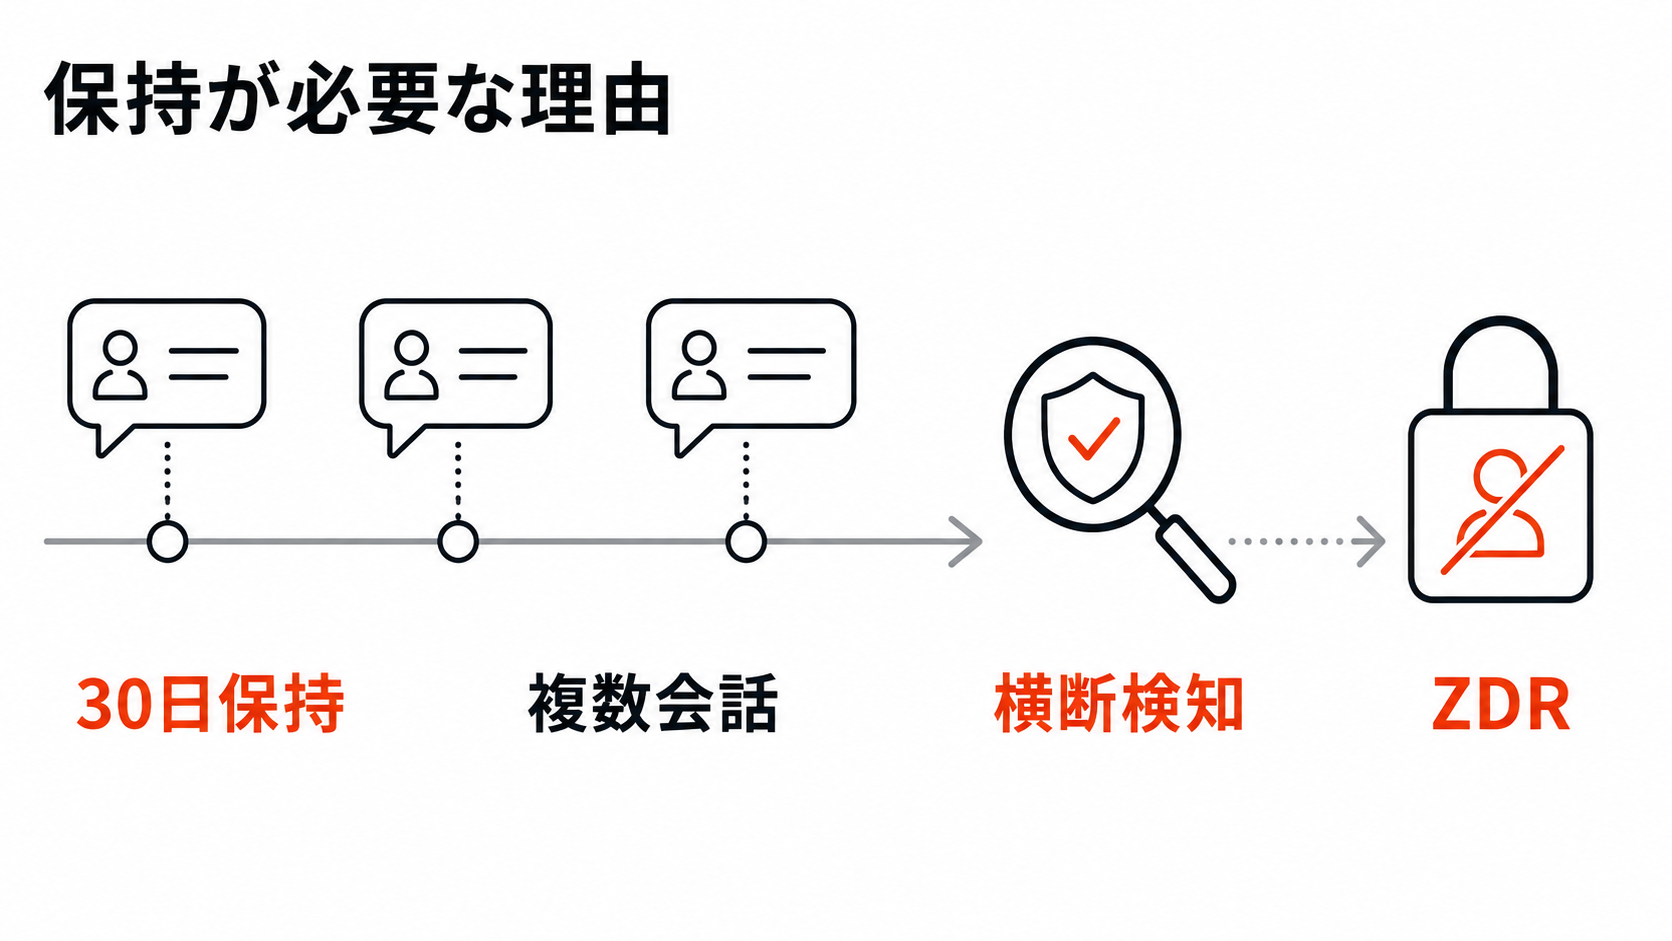
Anthropicは、最先端モデルの悪用が複数の会話やアカウントにまたがる場合があると説明しています。
1回ごとの会話だけを確認してすぐ消す運用では、時間をまたいだ危険な動きを見つけにくくなります。
一方で、ログをAI事業者側に30日残す運用は、規制業務の会社にとって受け入れにくい場合があります。
不正利用は複数の会話にまたがる
攻撃の準備や資格情報の悪用は、短い質問だけで完結しない場合があります。
時間をまたいだ行動を検知するには、利用状況を一定期間たどる仕組みが必要になります。
会社はAI利用ログを残す目的を、社員監視ではなく重大なリスクの早期把握として定義します。
30日保持とZDRの間で企業が悩む
Anthropicは、企業データを明示的な許可なく学習に使わないと説明しています。
ただし、会話ログをAI事業者側に残す契約条件は、法務やセキュリティ審査で論点になります。
EFSは「監視をなくす機能」ではなく、「監視に使うデータを会社側で管理する仕組み」と捉えると理解しやすくなります。
導入前に確認したい4つのこと
EFSを検討する会社は、技術名より先に運用の役割分担を決めます。
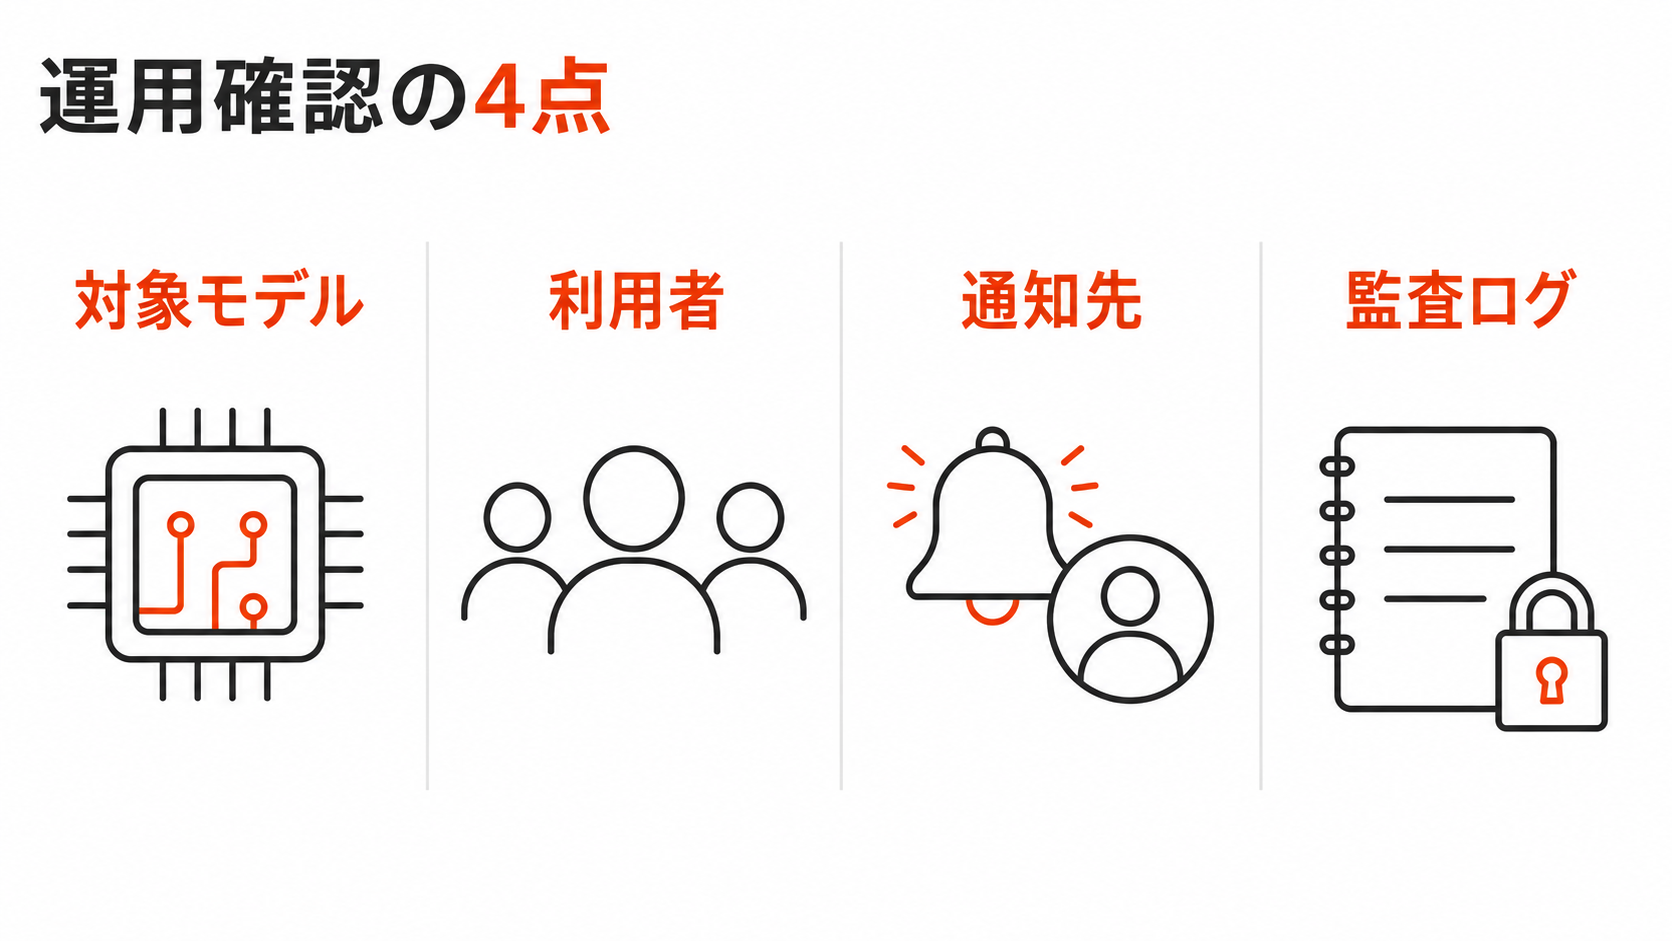
確認軸は4つあります。
- 対象環境と対象モデルを確認します。
- ログの保管先と暗号鍵を決めます。
- 通知先と確認担当者を決めます。
- 監査ログと社内説明の準備を進めます。
対象モデルと利用者を分ける
EFSはClaude EnterpriseやClaude Platformに加え、Claude CodeやAmazon Bedrockなどにも対応予定です。
ただし段階提供のため、契約中の環境で使える時期は個別に確認します。
会社は機密情報を扱う部署と一般業務の利用者を分け、最初の対象を広げすぎないようにします。
通知を受ける担当者を決める
自動検知の通知が届いても、一次受付が曖昧だと対応が遅れます。
セキュリティ担当を入口にし、法務や部門責任者へ渡す条件を決めます。
誤検知を放置しないため、確認結果の記録方法も必要です。
通知後の対応手順まで決めると、EFSを導入した後の混乱を減らせます。
権限と監査ログを確認する
活動データが会社側クラウドに残る場合、閲覧権限は最小限に絞ります。
監査ログは、誰がいつ記録へアクセスしたかを確認できる状態にします。
ベンダー任せにせず、会社側で説明できる管理資料を準備します。
提供時期と費用で見落としやすい点
EFSは、発表日から全社利用できる機能ではありません。
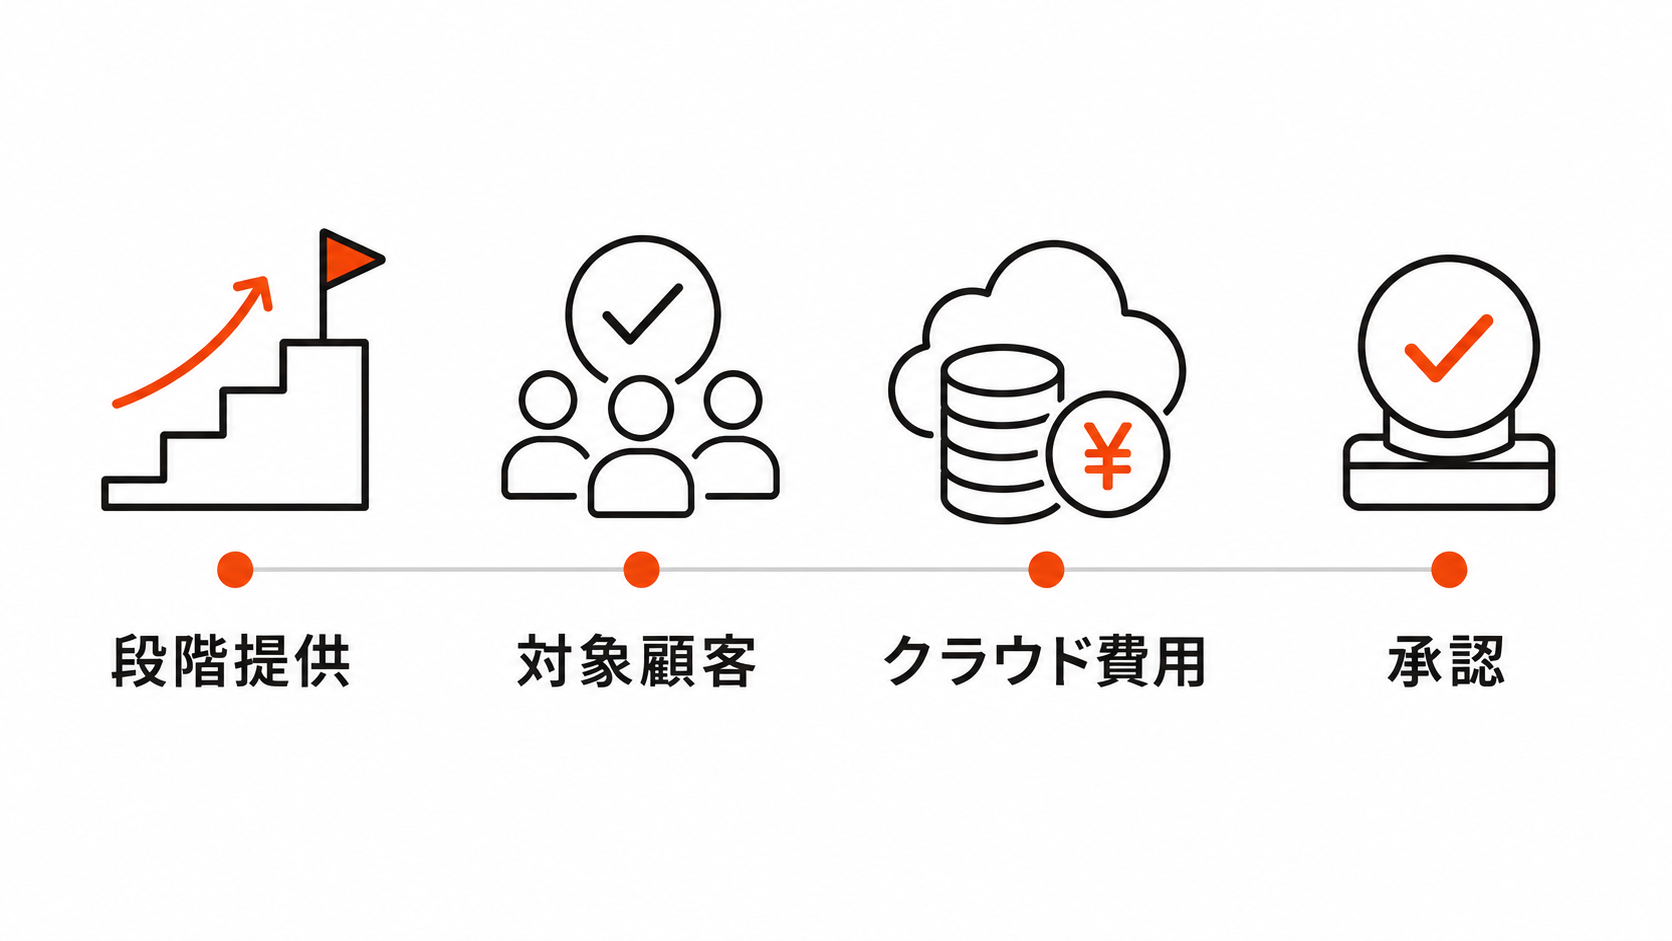
Anthropicは2026年秋後半を目標に、対象顧客へ段階的に提供すると説明しています。
導入予定の会社は、提供時期と対象環境を別々に確認します。
社内クラウドの保存費用も、AI利用料とは分けて整理します。
一斉導入の前提を置かない
段階提供では、社内の導入計画を公式発表だけで確定しにくくなります。
既存のClaude契約がある場合も、対象モデルと保管条件は契約窓口で確認します。
利用開始希望日だけでなく、社内承認や運用テストの期間も見込みます。
EFS自体とクラウド費用を分ける
Anthropicは、EFS自体に追加課金しないと説明しています。
顧客側クラウドにデータを置く場合、ストレージや読み書きの費用は会社側に残ります。
経営者と情シスは、AI利用料とクラウド費用を分けて予算化します。
どの部署からClaudeを使うか
EFSの導入判断は、最初に使う部署を絞るほど進めやすくなります。
規制が強い業務ほど、承認者と記録保管の設計を先に置きます。
一般業務でも、社員が入力してよい情報の範囲を明文化します。
規制業務は確認担当を先に決める
法務や金融部門では、顧客情報や非公開情報を扱う場面が多くなります。
レビュー担当者は、職務上の権限と守秘義務を満たす人に限定します。
Anthropic側の人手確認が不要になる構成でも、会社側の確認責任は消えません。
一般業務は入力禁止情報を明文化する
一般業務では、入力禁止情報のリストを短く保つ方が現場に伝わります。
特に注意したい情報は次の通りです。
- 未公開の顧客名を含む資料。
- 契約条件や価格交渉の記録。
- 個人情報を含む問い合わせ履歴。
社員が迷う情報は、入力前に上長や情シスへ確認する流れを作ります。
小さな業務から運用を確かめる
最初の導入範囲は、社内FAQや議事メモの要約など、成果を確認しやすい業務が向きます。
運用記録がたまると、利用部署を広げる判断がしやすくなります。
会社は便利さだけでなく、保管場所と確認責任を合わせて判断します。
まとめ:Claude企業利用はログ管理から考える
Claudeの企業利用では、モデル性能だけで導入を決めにくくなっています。
EFSは、会社側がデータ保管とレビューの主導権を持ちながら、高性能なClaudeを使うための仕組みです。
要点を整理します。
- EFSは、Claudeの利用ログを顧客側クラウドに置く企業向け安全策です。
- 狙いは、ゼロデータ保持に近いデータ管理と不正利用検知の両立です。
- 検知結果の確認は、会社側の担当者が担う設計です。
- 導入前に、提供時期と対象環境を確認し、クラウド費用も別に見積もります。
会社はClaudeを新しい高性能AIとしてだけでなく、社内データを扱う業務基盤として評価する必要があります。