Gemini Enterprise、端末や場所に応じたアクセス制限に対応
Googleは2026年9月8日、Gemini Enterpriseで端末や利用場所に応じたアクセス制限を設定できるようにする更新を発表しました。
Gemini Enterpriseは、Google Cloudが提供する業務用AIサービスです。
社員は社内データをもとに情報を探せます。
メールや報告書を作ったり、AIエージェントに複数アプリをまたぐ作業を任せたりする使い方も想定されています。
今回のポイントは、誰が使うかに加えて、どの端末から、どの場所からアクセスするかを条件に、利用を許可または制限できるようになることです。
GmailやGoogleドキュメントの画面内で文章作成を助けるGoogle WorkspaceのGemini機能ではなく、Gemini Enterpriseという業務用AIサービスへのアクセス管理が対象です。
質問内容や資料の共有範囲を自動で切り替える更新ではなく、会社が生成AIを使える環境を管理しやすくするための更新です。
目次
- Gemini Enterpriseとは?今回変わるアクセス管理
- ログイン後も端末や場所を確認する
- 利用者と環境で分ける具体例
- 質問内容や共有権限の管理とは分けて考える
- 利用に必要な契約と、使えるようになる時期
- まとめ:利用環境を条件にできる意味
Gemini Enterpriseとは?今回変わるアクセス管理
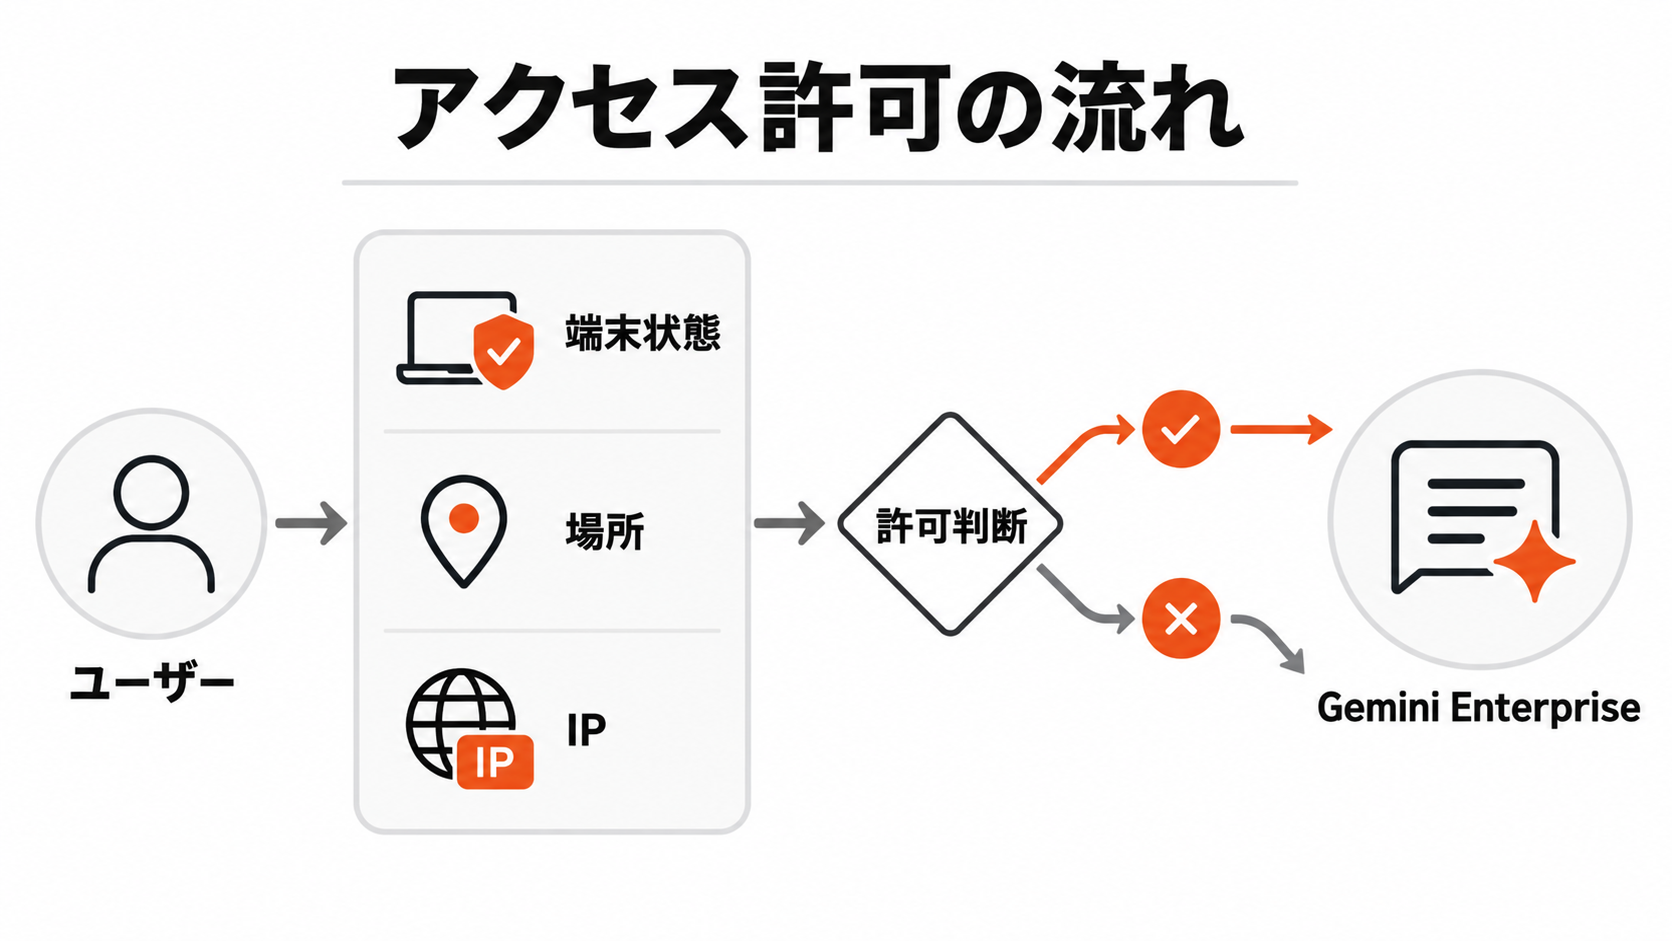
今回加わるのは、利用者本人かを確認することに加え、端末や利用場所が会社の条件を満たすかも確認する仕組みです。
正式名称は「コンテキストアウェア アクセス」です。
コンテキストは利用時の状況という意味です。
今回の説明では、端末状態やIPアドレスに加えて地理的な場所などを指します。
IPアドレスは、社内ネットワークや許可した接続元を見分けるために使う番号です。
Googleの発表では、管理者が端末の安全状態や場所の条件を選び、個人端末にも管理対象端末にも適用できるとされています。
すでにGoogle Workspaceアプリで使っている利用条件も、Gemini Enterpriseへ広げられます。
ログイン後も端末や場所を確認する
本人のGoogleアカウントでログインできることと、Gemini Enterpriseを利用できることは分けて考えます。
アカウントが正しくても、端末や接続元が会社の条件に合わなければ、Gemini Enterpriseへのアクセスは許可されません。
場所の条件では、会社が認めた国や地域からのアクセスだけを許可できます。
ネットワークの条件では、特定のIPアドレス範囲からのアクセスに限る設計もできます。
端末条件には、管理者による承認や会社所有としての登録を含められます。
画面ロックや暗号化、OSの種類とバージョンも条件にできます。
端末の状態を条件に使う場合、デスクトップではChromeとEndpoint Verification、モバイルではGoogleの端末管理が前提になります。
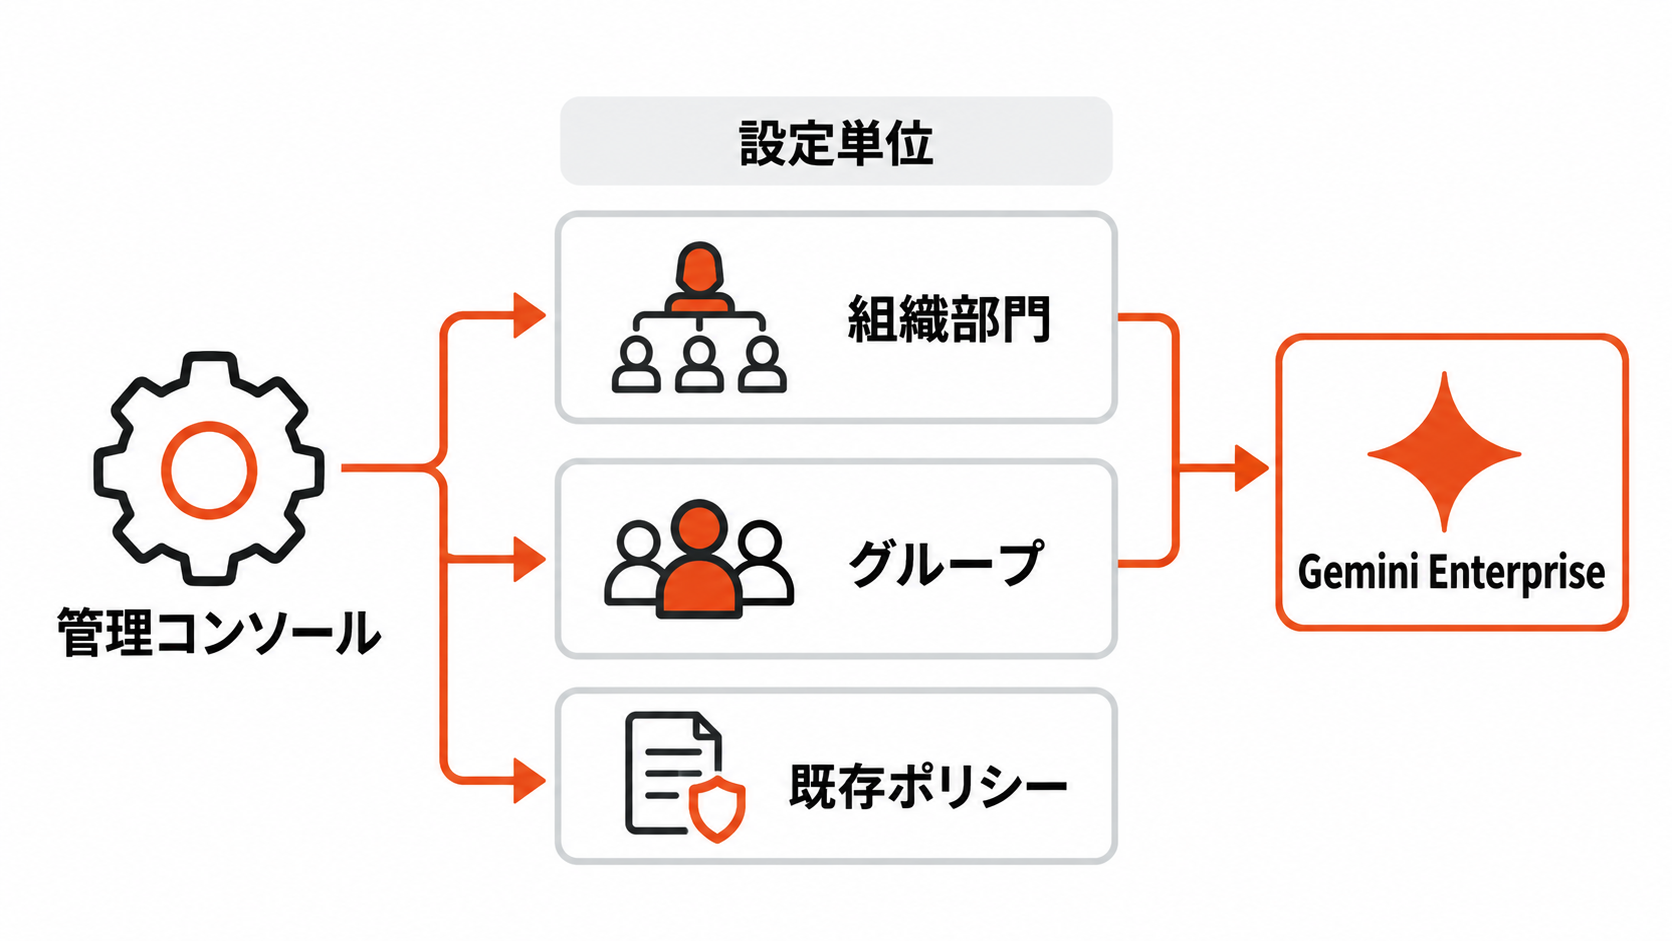
設定単位は組織部門またはグループです。
組織部門は部署のように管理対象を分ける単位で、グループは特定の利用者をまとめて扱う単位です。
利用者の役割によって必要な利用環境が異なる場合、同じGemini Enterpriseでも許可条件を分けられます。
利用者と環境で分ける具体例
公式情報で確認できる範囲では、会社は場所やIPアドレス範囲に端末状態を組み合わせて条件を作れます。
営業グループには、管理対象端末から許可した地域でアクセスする場合に限り、外出先での利用を認める設計ができます。
別のグループには、社内ネットワークのIPアドレス範囲からアクセスする場合だけ利用を認める設計もできます。
いずれの例も、質問の中身を読んで利用可否を切り替える話ではありません。
会社支給端末という呼び名だけで判断するのではなく、管理者が確認できる端末状態を条件に使います。
暗号化やOS条件はアクセス判断の材料ですが、紛失端末への対策を単独で完結させるものではありません。
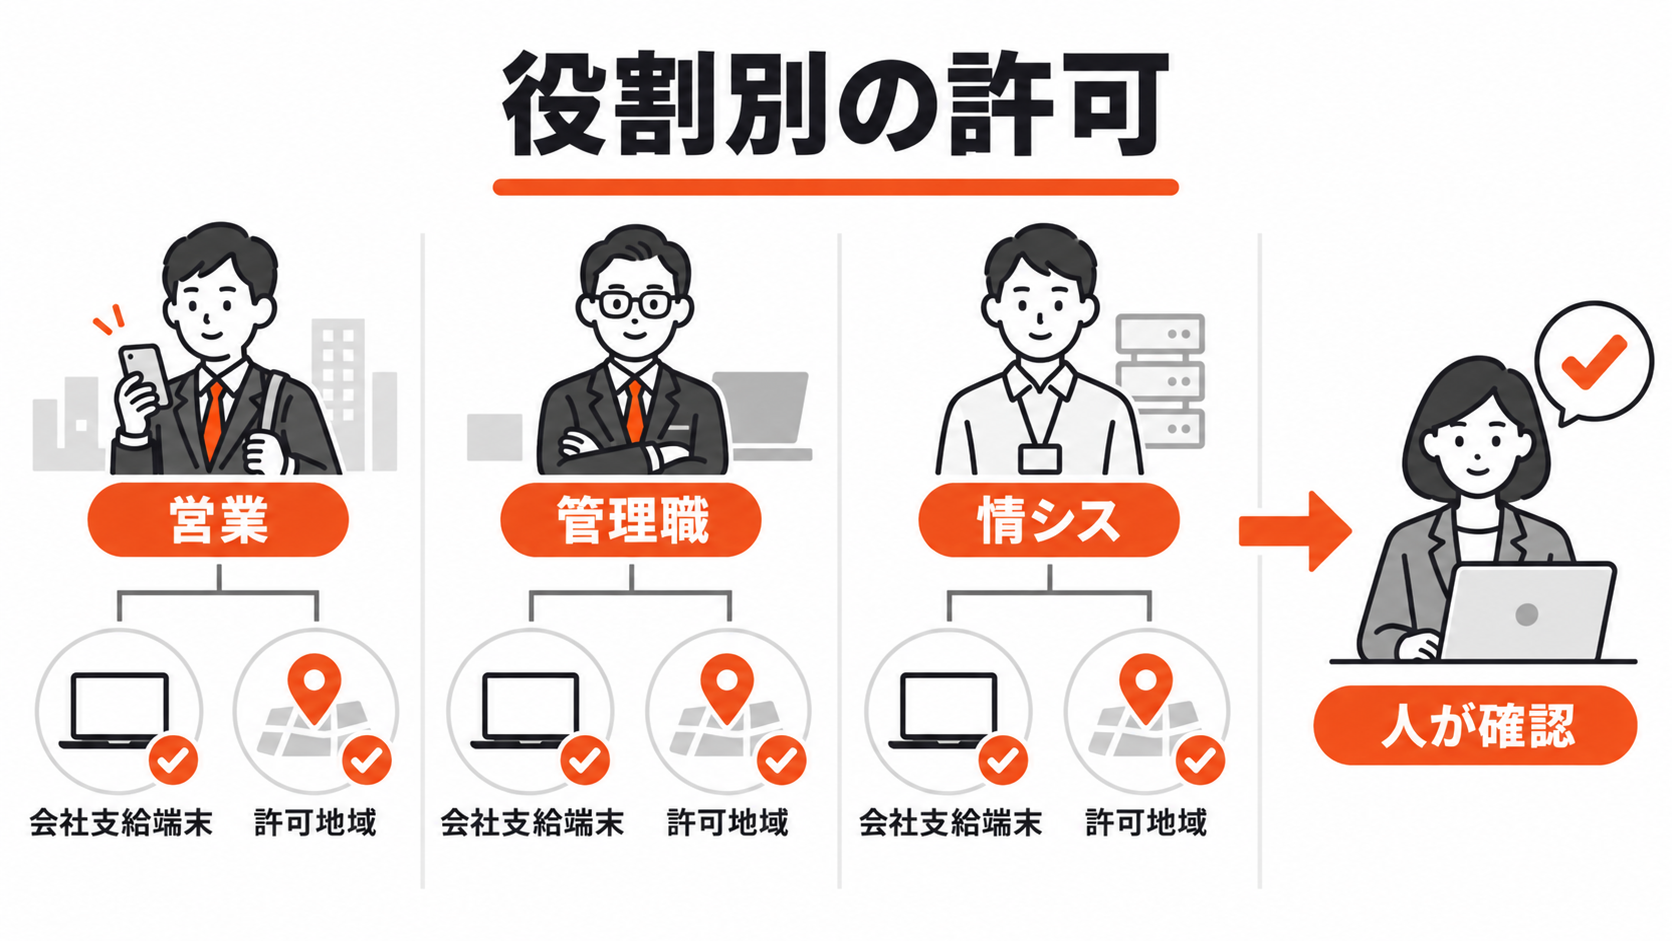
同じ部署名でも、許可していない地域や未承認の個人端末からのアクセスであれば、利用を止める設計にできます。
重要なのは、Gemini Enterpriseを開く人と利用環境で条件を作る点です。
質問内容の種類に応じて自動的に社内利用と社外利用を切り替える機能だと読むと、今回の更新を誤解してしまいます。
質問内容や共有権限の管理とは分けて考える
今回の機能が管理する中心は、Gemini Enterpriseを使う入口です。
「営業資料への質問は社外でも許可し、人事評価への質問だけ社内に限定する」というように、質問内容を読んで切り替える機能ではありません。
入力してよい情報を決める社内ルールは、別の管理項目です。
資料の共有権限や外部アプリとの接続許可も、別に確認します。
Gemini Enterpriseが業務データへ接続する場合、情報源ごとの権限設計も合わせて確認します。
端末や場所のアクセス制限を設定しても、共有範囲が広すぎる資料や許可済みの外部接続まで自動的に整理されるわけではありません。
会社は、誰がどの環境からAIサービスを開けるかと、AIが扱える資料の範囲を別々に管理します。
利用に必要な契約と、使えるようになる時期
今回のアクセス制限を使える契約は、Google WorkspaceまたはCloud Identityの対象エディションです。
Google WorkspaceではEnterprise Standard/Plus、Education Standard/Plus、Frontline Standard/Plus、Enterprise Essentials Plusが対象で、Cloud IdentityではCloud Identity Premiumが対象です。
ただし、対象エディションの契約だけでGemini Enterpriseが使えるようになるわけではありません。
ユーザーへ端末や場所に応じたアクセス条件を適用するには、Gemini Enterpriseを別途購入している必要があります。
Google Workspaceを使っている会社は、Workspace側の対象契約とGemini Enterpriseの購入状況を分けて確認します。
提供は企業が選択している更新スケジュールにかかわらず、2026年9月8日に段階的に始まりました。
Googleは、機能が表示されるまで最大15日かかる場合があり、2026年9月15日までの完了見込みだと案内しています。
2026年9月14日時点では、予定を完了済みとせず、管理画面で利用可否を確認する段階です。
まとめ:利用環境を条件にできる意味
Gemini Enterpriseへの端末や場所に応じたアクセス制限は、AIの回答性能を高める更新ではありません。
会社が、誰に、どの端末から、どの場所からGemini Enterpriseを使わせるかを管理するための更新です。
要点を整理します。
- Gemini Enterpriseは、社内データをもとに質問や資料作成を進める業務用AIサービスです。
- 管理者は、端末状態・場所・IPアドレスなどを条件にサービスへの入口を制限できます。
- 設定単位は組織部門またはグループで、既存のWorkspace向け利用条件も広げられます。
- 質問内容の判定や資料の共有範囲は、別の管理として扱います。
- 対象エディションの契約に加えて、Gemini Enterpriseの購入が必要です。
生成AIを会社で使う場面が増えるほど、入口の管理と情報の管理を分けて設計する必要があります。
今回の更新で変わるのは、Gemini Enterpriseを誰に開放するかだけでなく、どの利用環境なら開放するかまで管理しやすくなる点です。