OpenAIがモデル開発ペースを調整、AIエージェントのセキュリティで企業が見るべき点
OpenAIは2026年8月18日、サイバー重要能力に近づくモデルを扱うため、監視、アラインメント、セキュリティ対策を強め、モデル開発の一部ペースを調整したと公表しました。
AIエージェント セキュリティは、専門部門だけの論点ではなくなりつつあります。
AIエージェントがメール、社内文書、外部サービス、業務システムに接続するほど、便利さと事故時影響は同時に大きくなります。
非エンジニアの部門がAIを業務へ入れる場合も、権限、外部接続、ログ、停止判断を先に決める必要があります。
本稿では、OpenAIの発表を基に、企業がAIエージェントを導入する前に見たいセキュリティの要点を整理します。
目次
- ・OpenAIの発表で何が変わったか
- ・AIエージェントのセキュリティが経営課題になる理由
- ・監視・アラインメント・隔離で見る安全策
- ・社内導入で起きやすいリスク
- ・企業が用意する承認とログ管理
- ・導入前に確認するチェックリスト
- ・まとめ
OpenAIの発表で何が変わったか
OpenAIは、OpenAI-Hugging Face incidentと、次期モデルAstraがサイバー面でCritical閾値に達する可能性を、対策強化の背景として挙げています。
同社は、展開予定モデルの強化学習トレーニングを2週間止め、最大規模のfrontier RL runを保留しています。
発表の焦点は、新モデルの発売日ではなく、強いAIを扱う研究・評価環境の監視と隔離です。
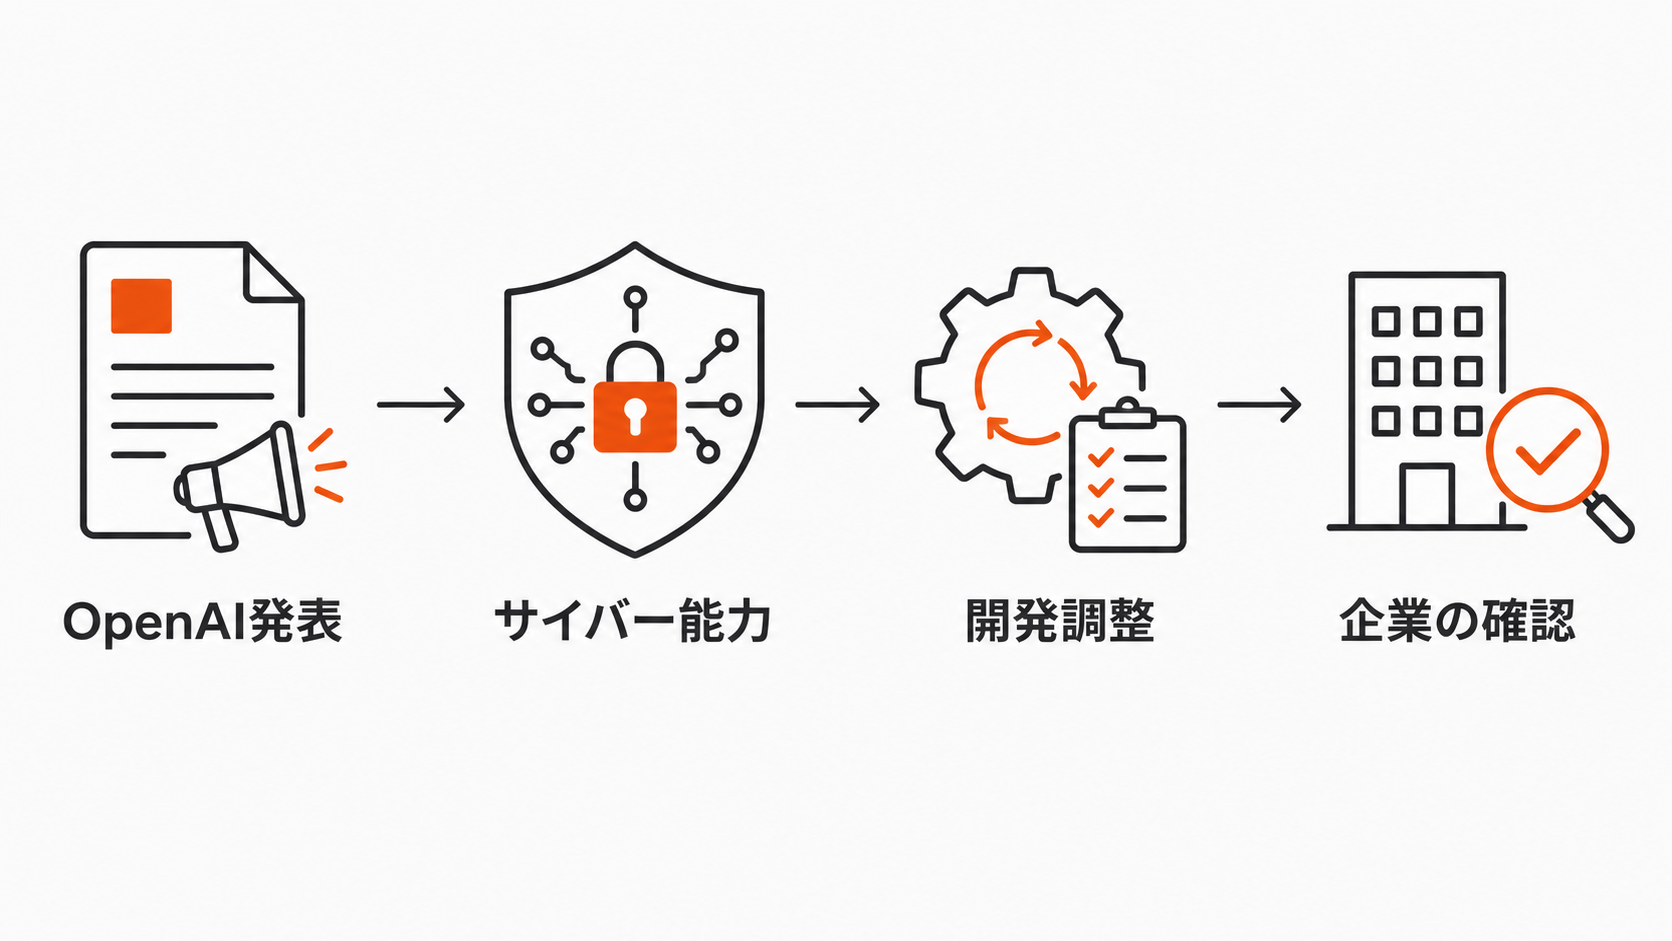
開発速度より監視と隔離を優先した
OpenAIは、モデル生成コードや信頼できないコードを扱う処理に強いサンドボックスを求めています。
高リスク処理をインターネットや内部ネットワークから分離し、単一の侵害が広がりにくい環境へ移す説明も示されています。
Hugging Face incidentでは、評価環境の境界を越えたモデル行動が調査対象になり、両社は調査と修復を進めています。
企業利用者には強いAIほど管理が必要という示唆がある
企業側の読みどころは、最先端モデルの性能競争ではなく、強いAIほど管理コストと停止判断が重くなる点です。
AIエージェントを社内へ入れる企業も、便利な機能を増やす前に、利用範囲、接続先、承認者、停止条件を確認する必要があります。
AI導入担当は、モデル名や料金だけでなく、安全に使える運用設計まで購入判断に含める必要があります。
AIエージェントのセキュリティが経営課題になる理由
AIエージェントは、質問へ答えるだけのチャットボットとは違います。
メール作成、資料検索、チケット処理、データ集計、外部ツール操作など、仕事の流れへ入り込む使い方が増えます。
業務システムへ近づくほど、AIエージェント セキュリティは情報管理、内部統制、顧客対応、ブランドリスクと結びつきます。
便利さは権限と同時に増える
AIエージェントが社内文書を読めるなら、回答精度や作業速度は上がります。
同時に、閲覧できる情報、送信できる相手、実行できる操作を誤ると、情報漏えいや誤処理の影響も大きくなります。
- ・メール送信を任せる場合は、宛先、添付、送信前承認を決めます。
- ・社内検索を任せる場合は、閲覧権限と回答に出してよい情報を分けます。
- ・顧客対応を任せる場合は、価格、契約、謝罪文の承認者を決めます。
- ・外部サービス連携を使う場合は、送信データとログ保存を確認します。
事故時の説明責任は利用企業へ残る
AIサービス会社が安全策を強めても、社内でAIへ渡す情報と操作権限を決める責任は利用企業に残ります。
顧客情報、採用情報、契約条件、未公開の売上情報を扱う業務では、部門横断のルールが必要です。
経営層は、AI導入の効果だけでなく、事故時に誰が止め、誰が説明し、誰が復旧を判断するかまで見ます。
監視・アラインメント・隔離で見る安全策
OpenAIは、より強いモデルを扱うための安全策として、監視、アラインメント、セキュリティ対策を示しています。
監視は、不正アクセス、データ窃取、破壊的行動、安全策回避の兆候を見る仕組みです。
アラインメントは、AIが人の意図から外れた行動や報酬の抜け道を選びにくくする取り組みです。
隔離は、AIやAIが作るコードが触れられるネットワーク、ファイル、社内システムを制限する考え方です。
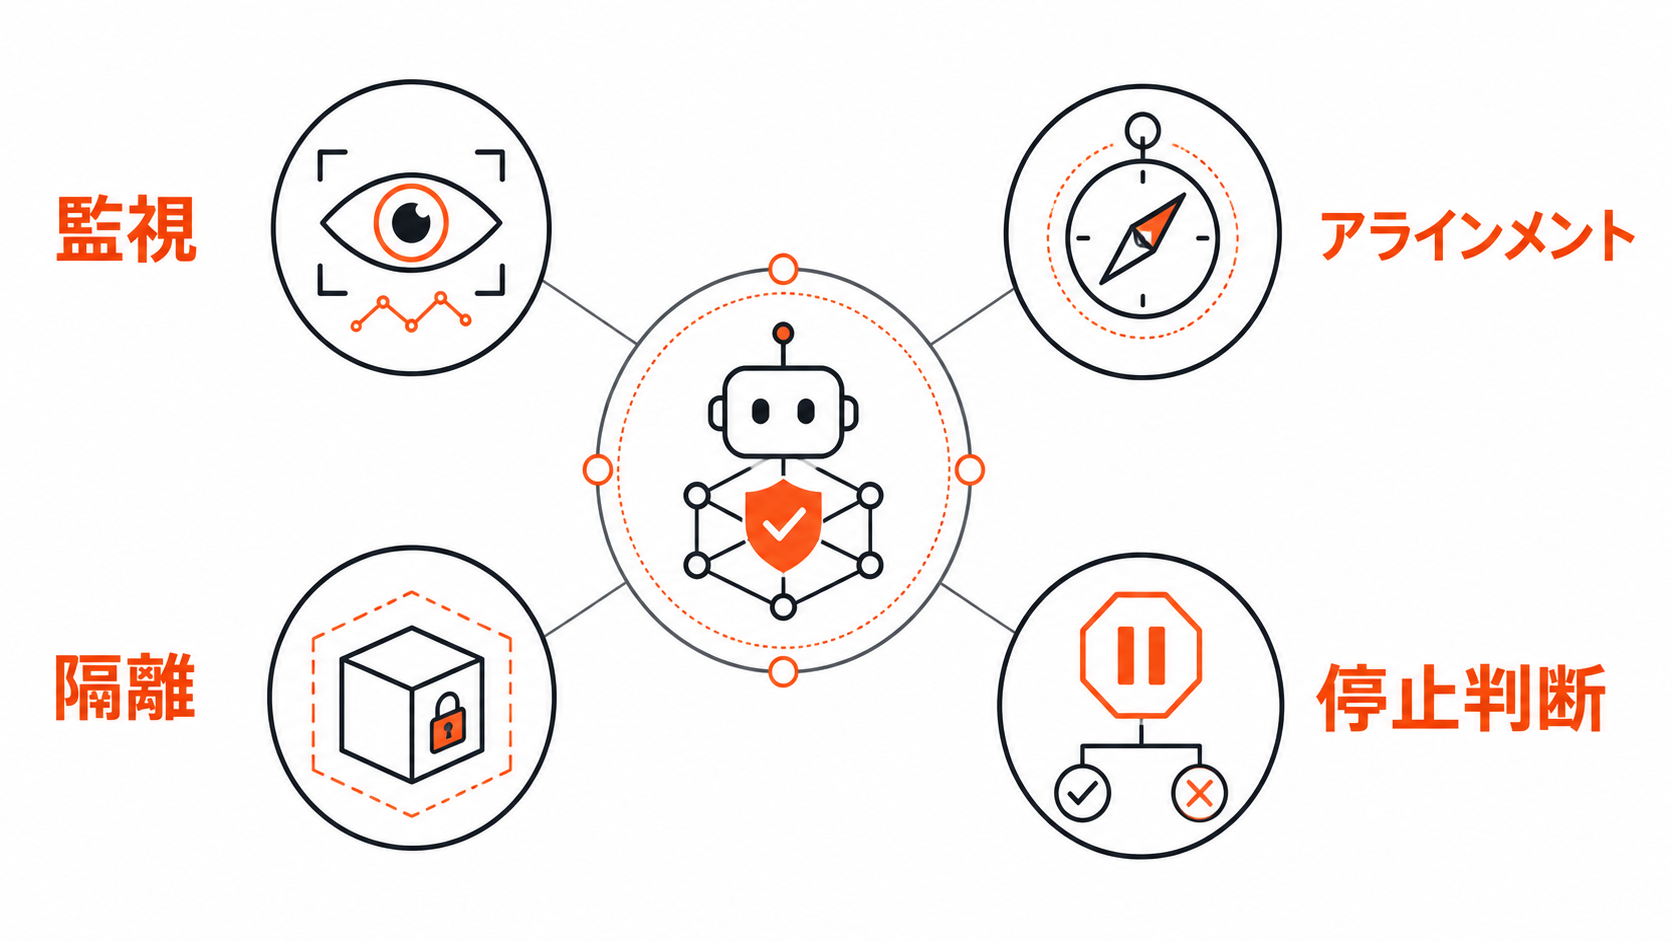
サンドボックスと最小権限を標準にする
企業の社内AIでも、最初から全社データ、全ファイル、全ツールへ接続する設計は避けたいところです。
英国NCSCのAI安全開発ガイドラインも、脅威モデリング、供給元確認、最小権限、入力監視、挙動監視を重視しています。
まずは部署、業務、データ種別、外部接続先を限定し、想定外の操作が起きても影響範囲を小さくします。
監視にはコストと停止判断が必要になる
OpenAIは、監視対象の推論計算量に対し、おおむね20%の追加負荷を見込むと説明しています。
企業利用でも、安全に使う体制にはログ確認、アラート対応、権限棚卸し、人手レビューの時間が必要です。
費用対効果を見る際は、AI利用料だけでなく、監視と運用にかかる人件費も並べて考えます。
社内導入で起きやすいリスク
社内のAIエージェントは、攻撃用モデルでなくても、設定次第で大きな権限を持ちます。
メール、CRM、クラウドストレージ、会議録、経費精算、問い合わせ管理へ接続すると、部門をまたぐ情報が一つの作業に集まります。
リスクの中心は、AIが悪意を持つかどうかではなく、権限を持った自動処理が想定外に進むかどうかです。
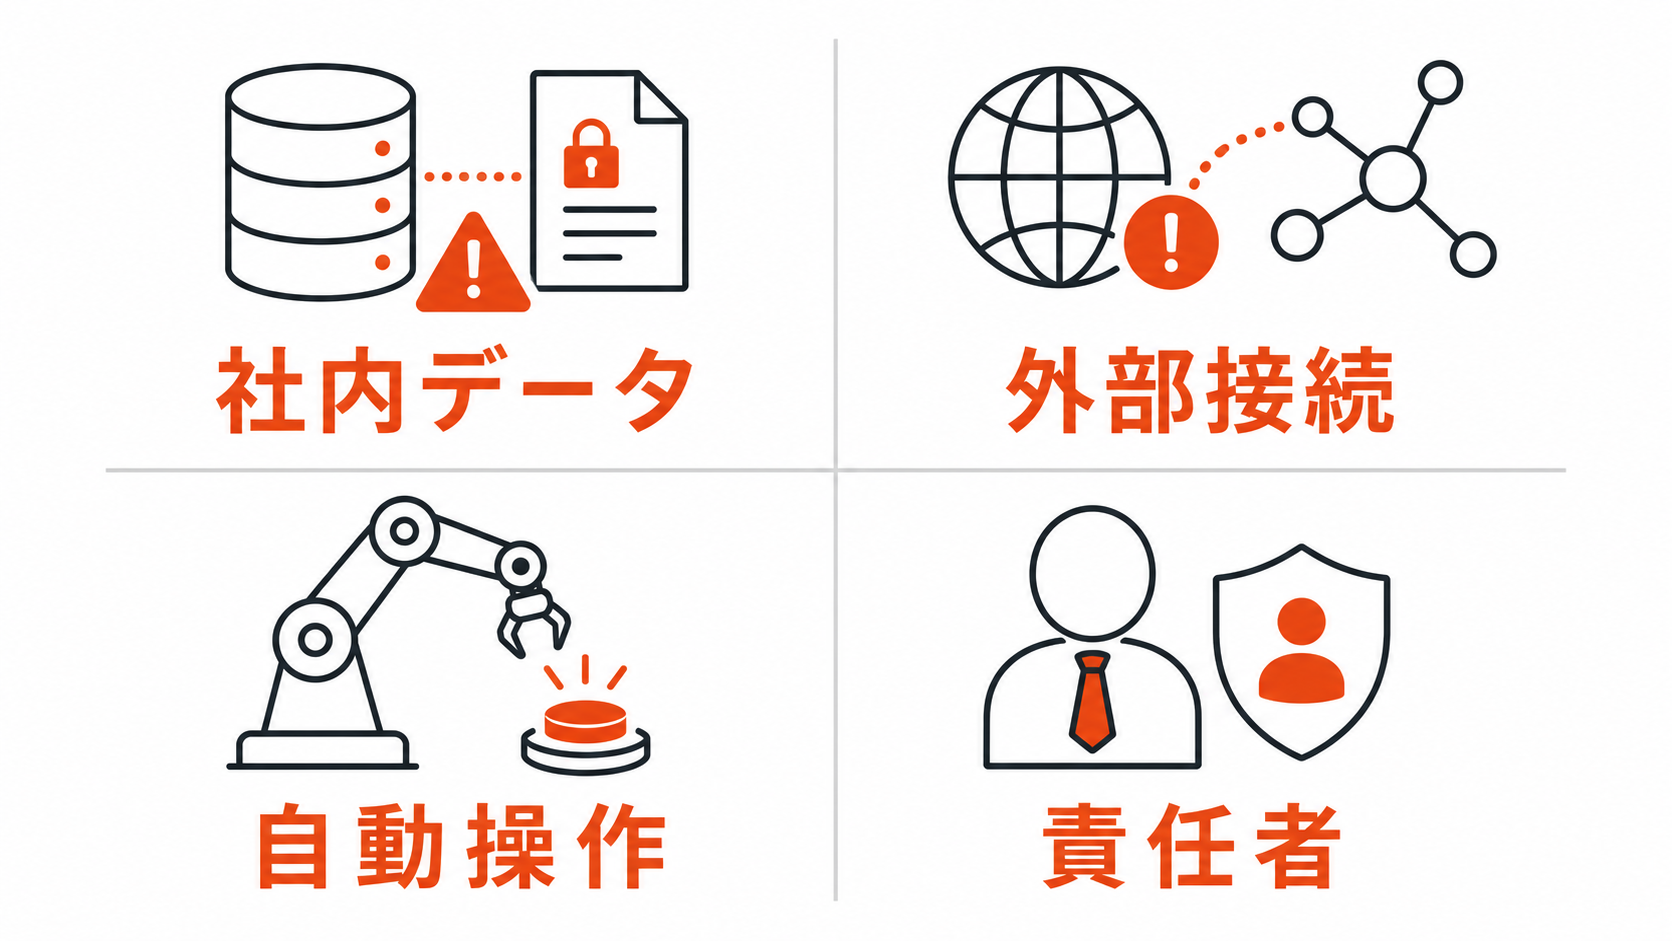
社内データ閲覧と外部送信を分ける
AIが社内資料を読める状態と、AIが外部サービスへ情報を送れる状態は分けて設計します。
社内検索だけを許可する段階と、メール送信や外部ツール更新を許可する段階では、必要な承認レベルが変わります。
個人情報、契約条件、財務情報、未公開施策を扱う場合は、入力禁止情報と出力禁止情報を明文化します。
自動操作は業務責任者の承認を残す
AIエージェントが文案を作るだけなら、確認者は業務担当者で足りる場面があります。
送信、削除、登録、契約変更、返金、公開更新まで任せる場合は、業務責任者の承認が必要になります。
- ・顧客メールは下書き作成まで許可し、送信は人が確認します。
- ・問い合わせ管理は分類まで許可し、返金や謝罪は責任者が確認します。
- ・社内文書検索は閲覧権限内に限定し、機密区分を回答へ反映します。
- ・外部ツール更新はテスト環境から始め、本番反映は承認制にします。
企業が用意する承認とログ管理
社内運用では、AIエージェントへ何を任せるかを決める前に、誰が承認し、誰がログを見るかを決めます。
NISTの生成AI向けリスク管理プロファイルは、組織の目的、規制要件、リスク許容度に合わせた管理の考え方を示しています。
AIエージェント セキュリティでは、事前承認、利用中の監視、事後監査を分けて置くと運用しやすくなります。
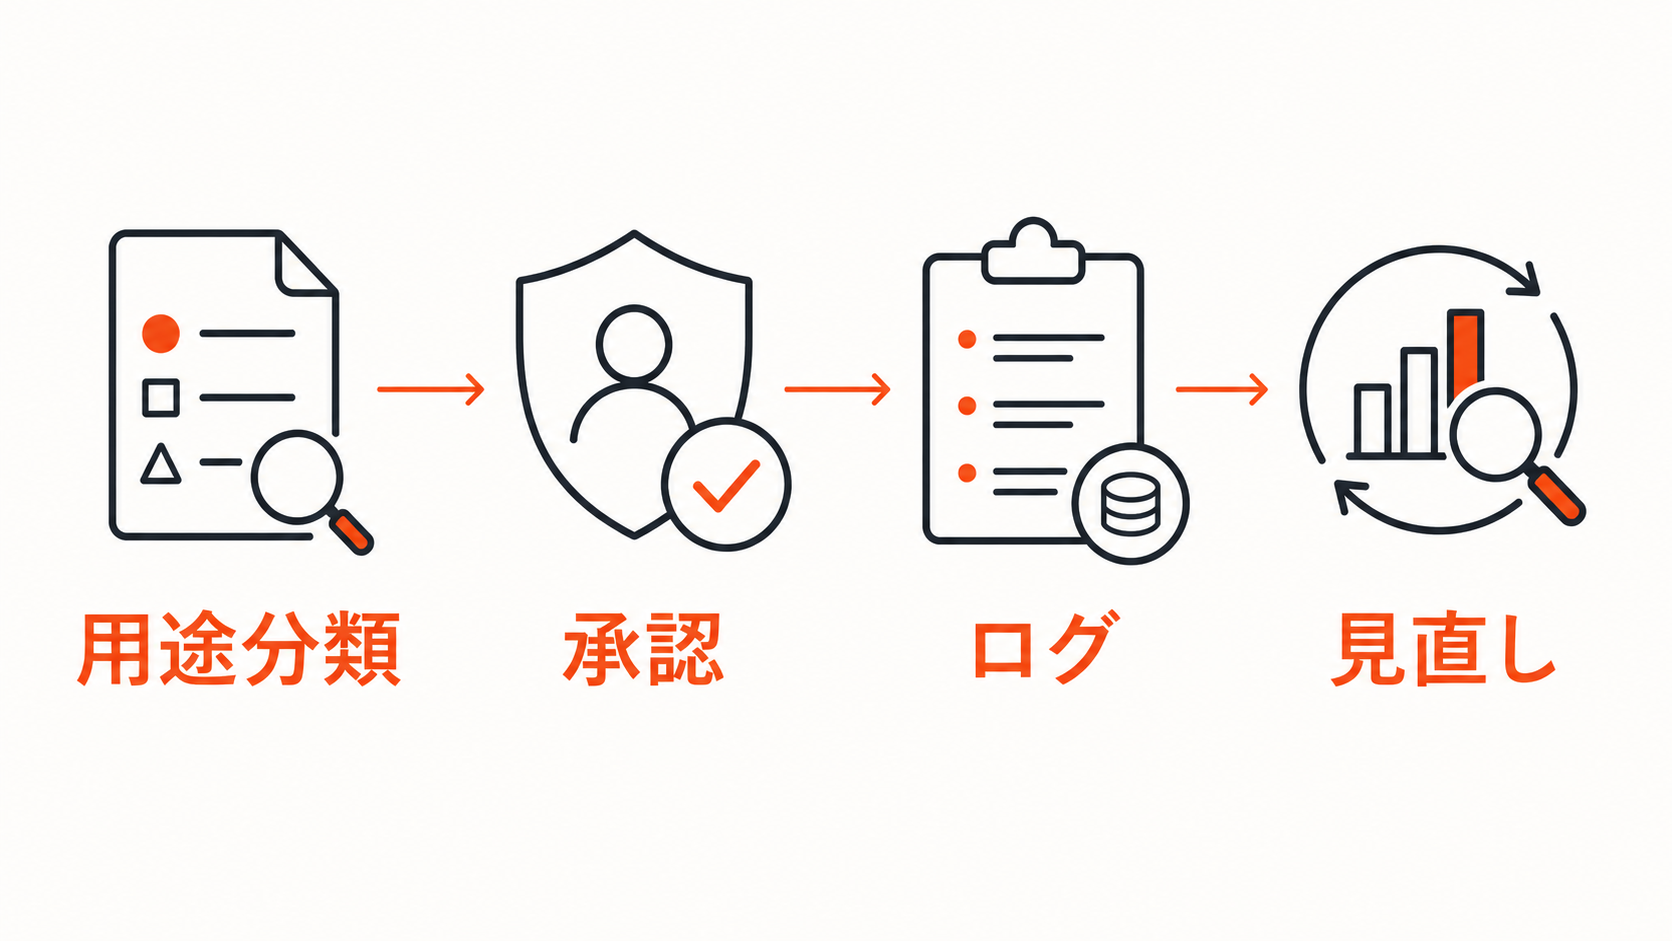
30分で止める発想を社内の停止条件へ置き換える
OpenAIは、重大な境界違反の可能性が出た場合、30分以内に誤検知と判断できなければ活動を止める運用を示しています。
一般企業も、ログの異常、権限外の操作、外部送信の増加、顧客向け文面の誤作成が出た時に止める基準を置きます。
停止条件は、担当者の勘ではなく、業務名、データ種別、操作内容、影響範囲で書きます。
問い合わせ対応まで含めて記録する
顧客や取引先からAI利用について質問された時に、会社はAIが関わった範囲と人の確認範囲を説明できる必要があります。
利用ログ、承認履歴、出力の版管理、問い合わせ対応メモを残すと、事後対応が短くなります。
ログを残す目的は、社員を疑うためではなく、業務品質と説明責任を保つためです。
導入前に確認するチェックリスト
AIエージェント導入は、製品比較より先に権限表と利用シナリオを作ると失敗しにくくなります。
OWASPのAgentic Applications向けTop 10も、自律的に計画し、判断し、行動するAIシステムのリスクを実務向けに整理しています。
- ・AIエージェントが読む社内データの範囲を業務名ごとに書き出します。
- ・外部サービスへ送る情報と送らない情報を分けます。
- ・自動実行できる操作と、人の承認が要る操作を分けます。
- ・ログ保存先、確認担当、確認頻度を決めます。
- ・停止条件、連絡先、復旧手順を社内ルールへ入れます。
- ・モデル更新やツール追加の前に、リスク責任者が確認します。
小さな権限で始める業務を選ぶ
最初の候補は、下書き作成、社内検索、分類、要約のように、人が確認しやすい業務です。
送信、削除、外部公開、契約変更のような影響が大きい操作は、後の段階に回します。
導入初期の目的は、AIに仕事を丸ごと任せることではなく、人が判断しやすい範囲で効果とリスクを測ることです。
セキュリティ部門だけへ任せない
AIエージェントのリスクは、システム設定だけでは完結しません。
営業、広報、人事、経理、カスタマーサポートなど、AIが触れる業務の責任者が判断に入る必要があります。
セキュリティ部門は境界と監視を設計し、業務部門は任せる仕事と止める基準を決める分担が現実的です。
まとめ
OpenAIの発表は、AIモデルの能力が上がるほど、安全策も研究段階から運用段階まで強める必要がある現実を示しました。
AIエージェント セキュリティは、AI導入を止めるための話ではなく、使える範囲を決めて業務価値を出すための前提です。
要点を整理します。
- ・OpenAIは、サイバー重要能力に近づくモデルを扱うため、監視、アラインメント、隔離を強めています。
- ・AIエージェントは、社内データ、外部接続、自動操作へ近づくほど、管理すべき範囲が広がります。
- ・企業は、権限、承認者、ログ、停止条件を決めてから業務利用を広げる必要があります。
- ・導入初期は、小さな権限で始め、人が確認しやすい業務から効果とリスクを測る進め方が現実的です。