tl;dvの脆弱性から考える、AI議事録ツールを会社で使う前の確認点
tl;dvの脆弱性報告は、AI議事録ツールを会社で使う時に会議情報をどう守るかを見直すきっかけになります。
AI議事録ツールは、会議に入り、録画し、文字起こしし、要約まで作ってくれる便利な道具です。
一方で、会議の情報は営業、採用、人事、法務、経営判断に直結します。
tl;dvをめぐる脆弱性報告は、AI議事録ツールを会社で使う時に、何を確認すべきかを考える材料になります。
本記事では、技術者でなくても理解できるように、何が問題になったのか、録画本文が漏れていなくてもなぜ注意が必要なのか、会社が明日から見直したい項目を整理します。
目次
tl;dvの脆弱性で何が問題になったのか
問題の出発点は、AI議事録ツールtl;dvの会議情報に関するアクセス制御です。
セキュリティ研究者BobDaHackerの報告では、認証済みのtl;dv利用者が、他社を含む会議記録を参照できたと説明されています。
報告では、181,874件の会議記録、84,312人のユーザー、35,003のメールドメインが確認されたとされています。
Dark Readingの報道も、Google Firebaseの設定不備により、会議情報の照会や進行中の会議への参加につながる可能性があったと伝えています。
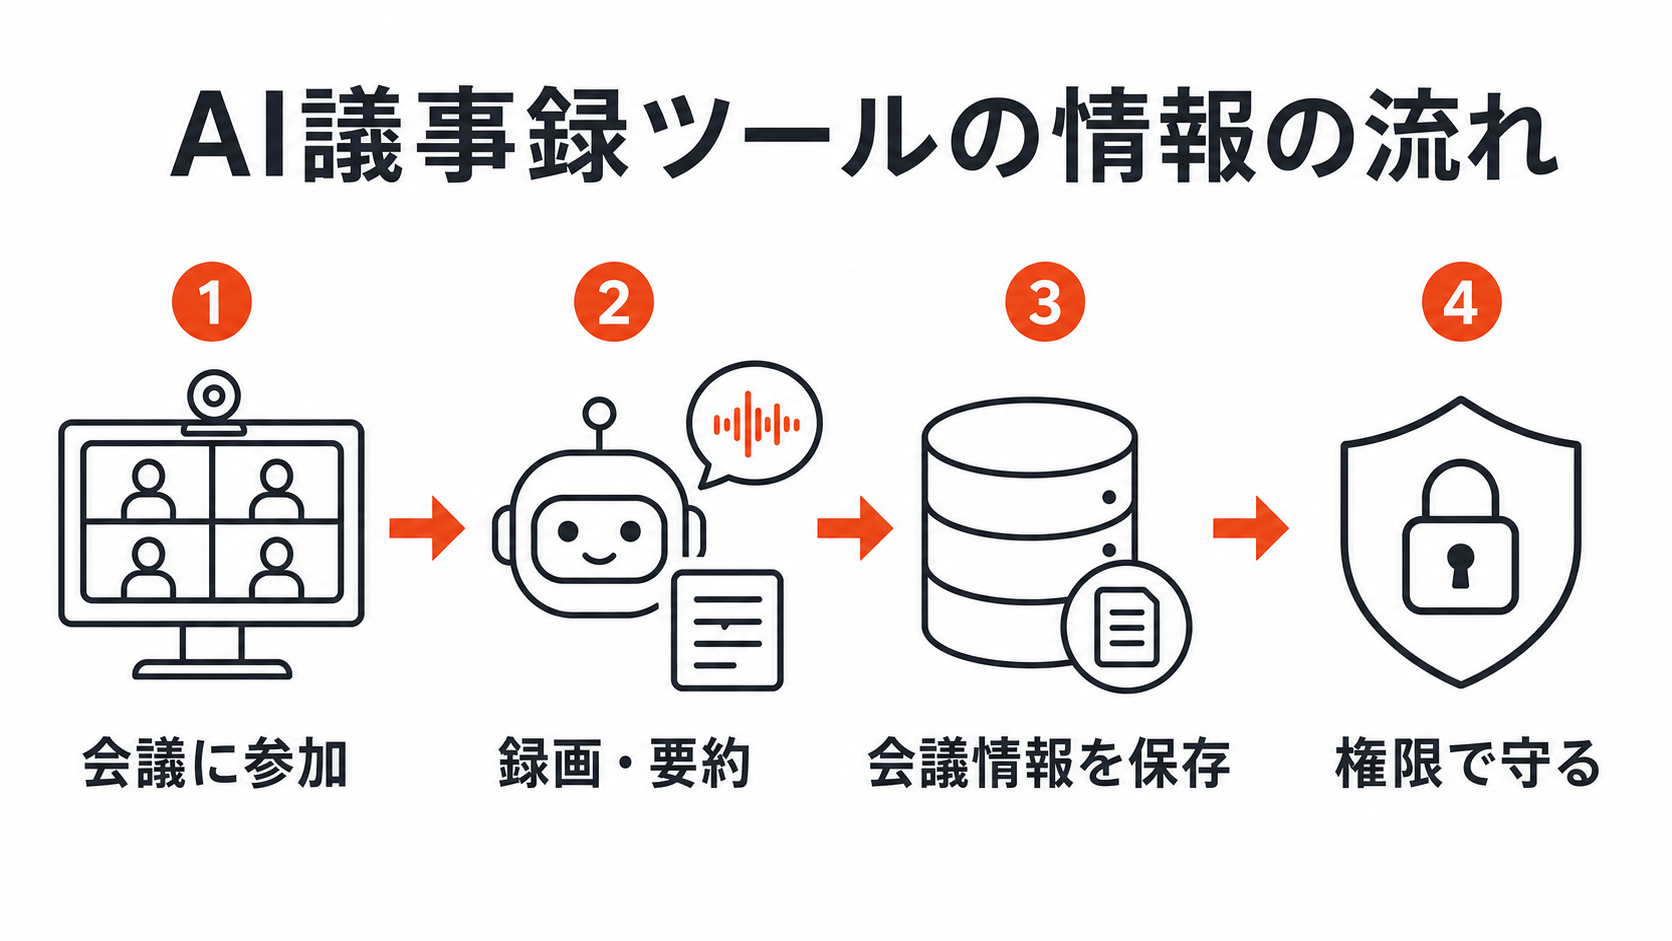
tl;dvは公式見解で、アクセス可能だった情報は会議ID、Google MeetやMicrosoft Teamsへ参加するためのconference ID、参加者のメールアドレスやドメインなどのメタデータに限定されたと説明しています。
tl;dvは、パスワード、録画、文字起こし、AI生成メモ、アカウント情報、請求情報はアクセスできなかったとも説明しています。
研究者とtl;dvの説明には食い違いがある
研究者側は、2026年1月に報告した問題が長く残ったと主張しています。
tl;dv側は、同じ技術スタックに関係する2つの別経路であり、初期の問題は修正・検証済みで、後に見つかった経路も発見から24時間以内に閉じたと説明しています。
企業の実務では、どちらの説明が最終的に正しいかを待つだけでは足りません。
自社の会議でAI議事録ツールをどこまで使っているか、どんな会議情報を預けているか、ベンダーから十分な説明を受けているかを確認する必要があります。
録画本文が漏れていなくても危ない理由
「録画や文字起こし本文は見られていないなら、問題は小さい」と感じる人もいるかもしれません。
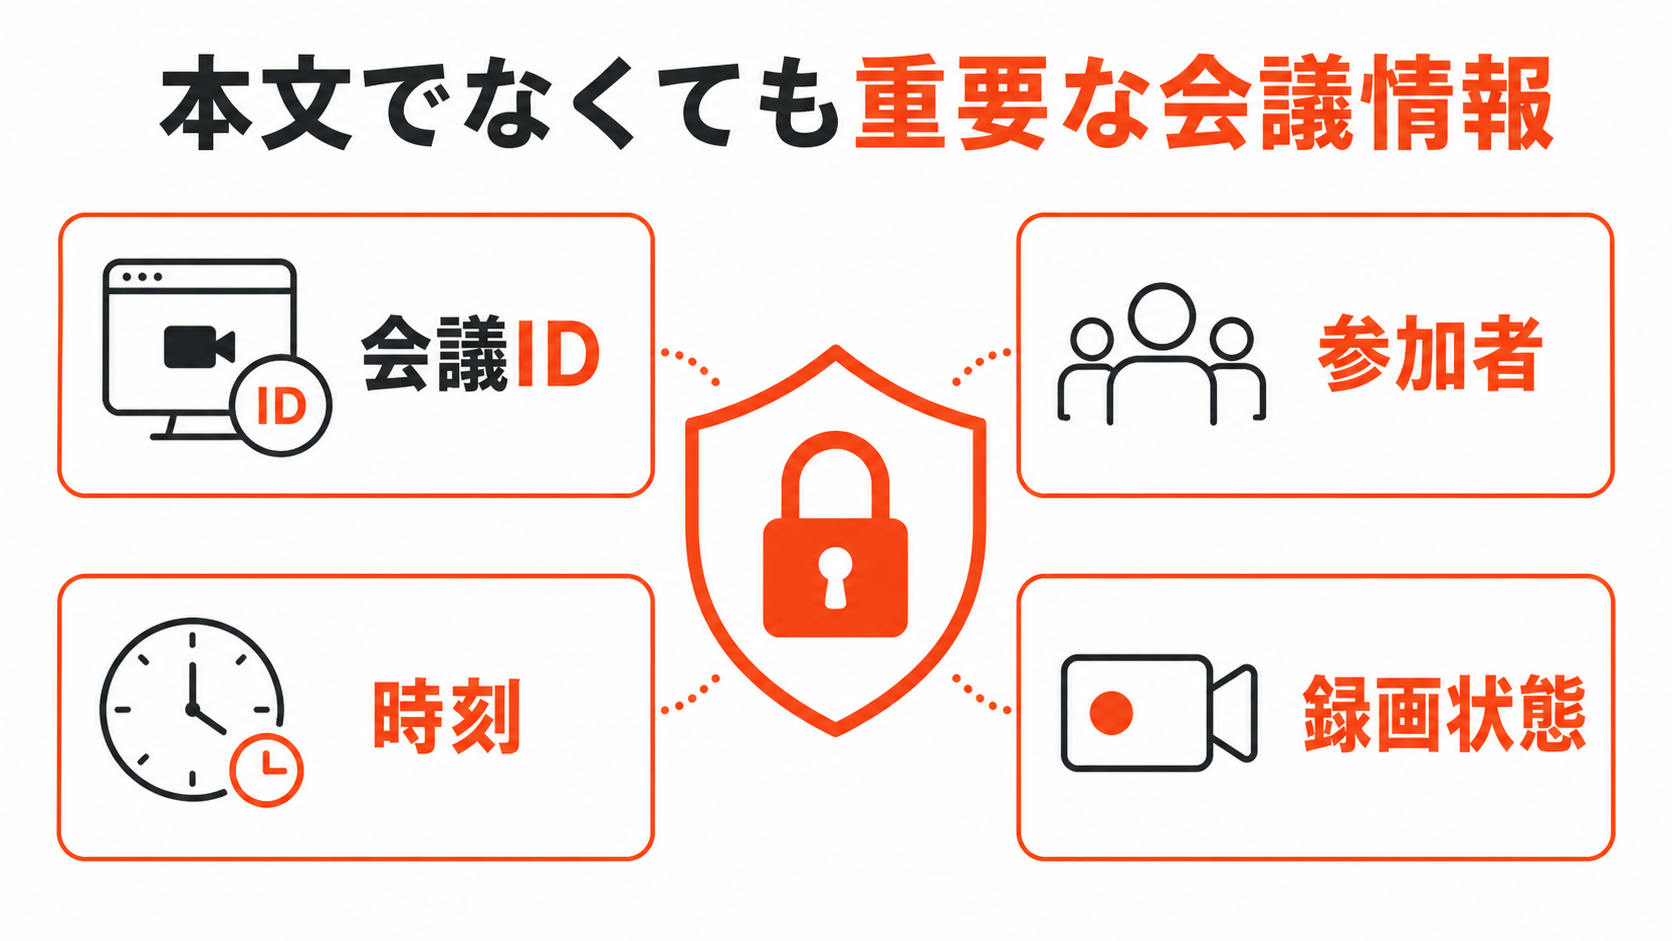
ただし、会議情報のメタデータだけでも、会社にとって重要な手がかりになります。
会議ID、参加者、開催時刻、録画状態、主催者のメールアドレス、参加ドメインが見えるだけで、取引先、採用候補者、社内プロジェクト、官公庁との接点が推測される場合があります。
営業商談なら、誰といつ話しているかが案件の進み具合を示します。
採用面接なら、候補者や選考状況が見えてしまう可能性があります。
役員会議や法務相談なら、会議の存在自体が機密情報になります。
- ・顧客名や担当者メールから、商談先や関係者が推測されます。
- ・会議の時刻や頻度から、重要案件やトラブル対応が見える場合があります。
- ・会議IDが有効な場合、進行中の会議へ参加されるリスクにつながります。
- ・公開リンク設定が緩い場合、録画や要約へのアクセス範囲が広がります。
ログインと権限の違い
今回の話を非エンジニア向けに言い換えると、「ログインできること」と「見てよい情報だけを見られること」は別物です。
ログインは、社員証でビルに入る確認に近いものです。
権限は、入ってよい会議室、開けてよい棚、読んでよい資料を分ける確認に近いものです。
会員かどうかを確認していても、A社の利用者がB社の会議情報まで見られるなら、会社ごとの境界が壊れています。
Firestoreの設定ミスが大きな問題になる理由
報道や研究者報告では、Google FirebaseのCloud Firestoreが話題になっています。
Firestoreは、Webアプリやモバイルアプリがデータを保存するために使われるクラウド型データベースです。
Firebase公式ドキュメントでは、Cloud Firestore Security Rulesがデータのアクセス制御と検証を担うと説明されています。
つまり、保管箱ごとに「誰が読めるか」を正しく決めるルールが重要になります。
ひとつの保管箱だけルールが甘い場合でも、ログイン済み利用者が広い範囲の情報へ触れる恐れがあります。
会社がAI議事録ツールを見直す確認項目
AI議事録ツールを止める必要がある、という話ではありません。
便利な道具だからこそ、会社で使う範囲と確認項目を決める必要があります。
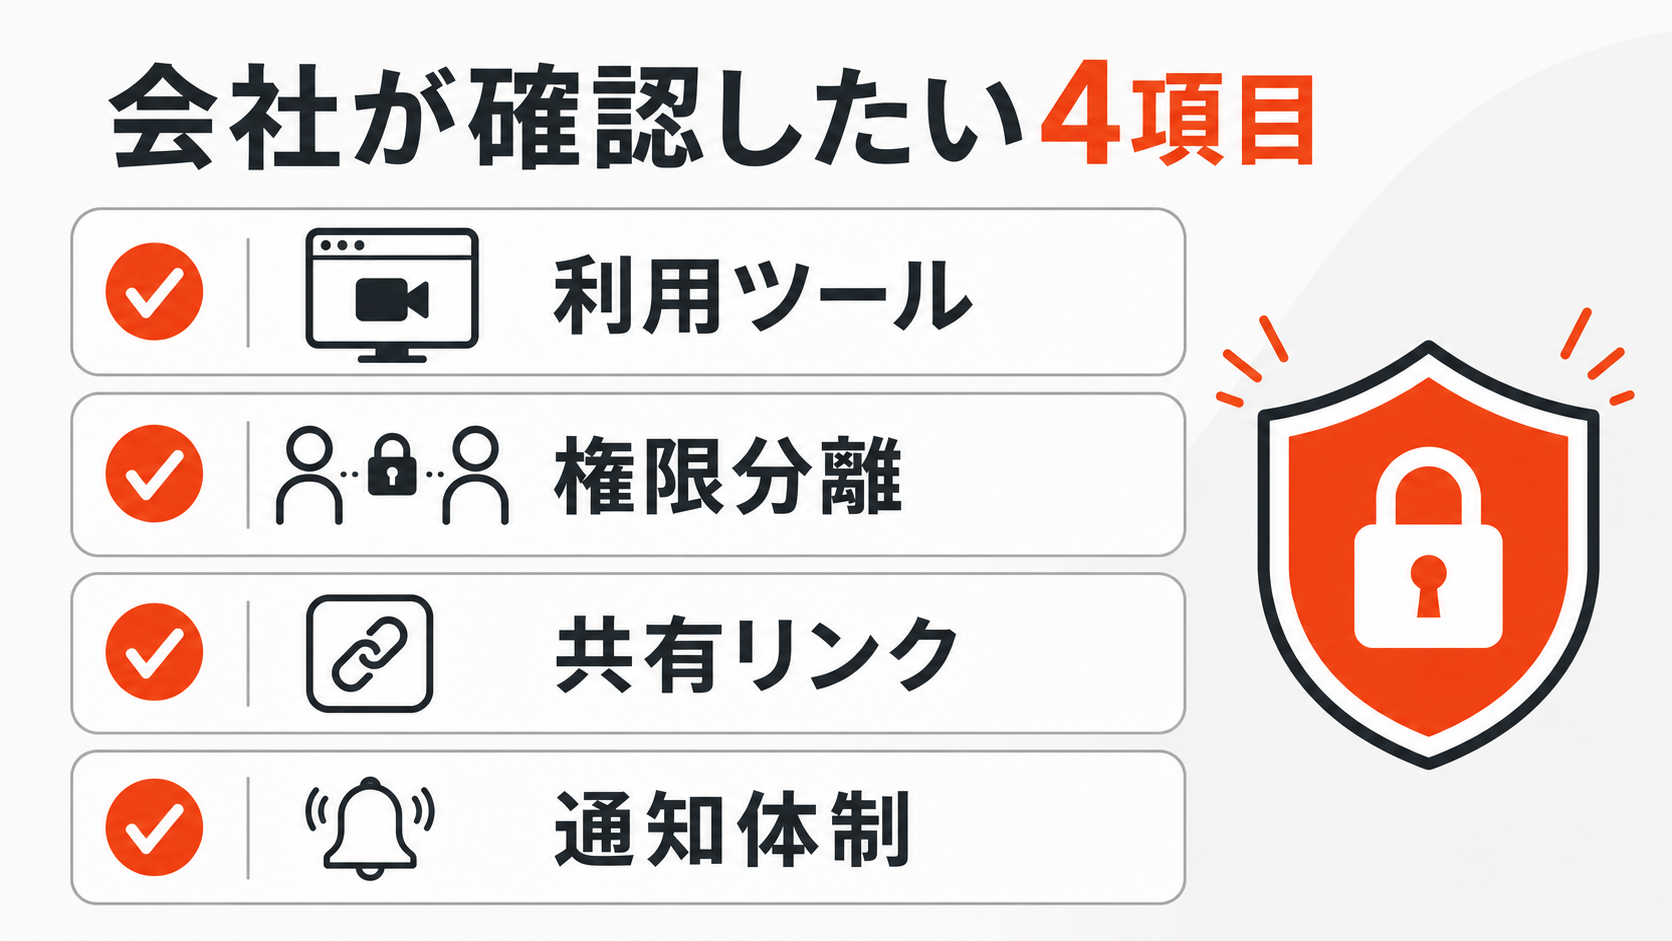
最初に行う作業は、社内で使われているAI議事録ツールの棚卸しです。
公式に契約しているツールだけでなく、社員が個人アカウントで入れているツールも確認します。
- ・どのAI議事録ツールを誰が使っているかを一覧にします。
- ・営業、人事、法務、役員会議など、機密度の高い会議への参加状況を確認します。
- ・録画、文字起こし、要約、共有リンク、外部連携の保存先を確認します。
- ・ベンダーへ、会社ごとの権限分離と公開リンク設定の説明を求めます。
ベンダーへ聞くべき質問
契約済みのツールについては、機能一覧より先に安全確認をします。
「SOC 2があります」「暗号化しています」だけでは、会社ごとの会議情報が正しく分離されているかまでは分かりません。
- ・他社の会議情報を読めないことを、どの層で確認していますか。
- ・公開リンクは初期状態でオフですか。
- ・会議IDや参加者メールなどのメタデータは、誰が見られますか。
- ・脆弱性報告を受けた時、顧客へ何日以内に通知しますか。
- ・外部監査や侵入テストの結果を顧客へ説明できますか。
明日から変えたい会議運用
AI議事録ツールの安全確認は、IT部門だけの作業ではありません。
会議を開く部署、外部参加者を招く担当者、録画を共有する人も関係します。
まず、会議の種類ごとにAI議事録ツールの参加可否を決めます。
- ・役員会議、M&A、人事評価、法務相談では、録画やAI参加を事前承認制にします。
- ・外部企業との会議では、録画、文字起こし、要約利用を冒頭で明示します。
- ・共有リンクは社内限定、期限付き、閲覧者指定を基本にします。
- ・個人アカウントでの勝手なAI議事録利用を減らし、承認済みツールへ寄せます。
禁止だけを強めると、社員は個人アカウントで別のツールを使い始めます。
会社として承認済みのツール、利用できる会議、共有してよい範囲を示す方が、現実的な統制になります。
まとめ:AI議事録ツールは会議情報を預ける前提で見る
tl;dvの脆弱性報告は、ひとつのツールだけの話で終わりません。
AI議事録ツールは、会議の内容だけでなく、会議ID、参加者、時刻、共有リンク、録画状態まで扱います。
便利さと引き換えに、会社は会議情報の扱い方を決める必要があります。
要点を整理します。
- ・tl;dvでは、会議情報のアクセス制御をめぐる脆弱性が報告されました。
- ・tl;dvは、録画や文字起こし本文ではなくメタデータが対象だったと説明しています。
- ・会議ID、参加者、時刻、録画状態だけでも、会社にとって重要な情報になります。
- ・ログイン確認と、見てよい情報だけを見せる権限管理は別物です。
- ・会社はAI議事録ツールの利用状況、公開リンク、ベンダー対応、機密会議ルールを見直す必要があります。